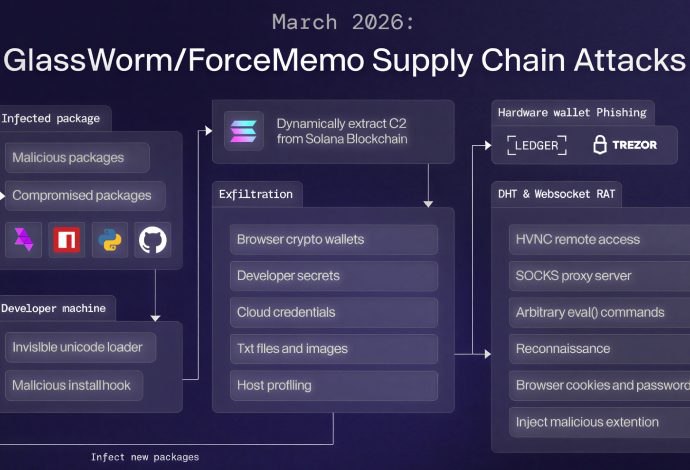
Los investigadores de ciberseguridad han detectado un nuevo conjunto de paquetes que han sido comprometidos por malos actores para entregar un gusano autopropagante que se propaga a través de tokens npm de desarrollador robados. El gusano de la cadena de suministro ha sido detectado por ambos Enchufe y PasoSeguridadcon lasSeguir leyendo
Ravie Lakshmanan21 de abril de 2026Seguridad Móvil / Inteligencia Artificial Investigadores de ciberseguridad han descubierto una nueva versión de una familia de malware para Android llamada NGate que se ha descubierto que abusa de una aplicación legítima llamada HandyPay en lugar de NFCGate. «Los atacantes tomaron la aplicación, que seSeguir leyendo

Ravie Lakshmanan02 de abril de 2026Inteligencia de vulnerabilidades/amenazas Se ha observado una operación de recolección de credenciales a gran escala que explota la vulnerabilidad React2Shell como vector de infección inicial para robar credenciales de bases de datos, claves privadas SSH, secretos de Amazon Web Services (AWS), historial de comandos deSeguir leyendo

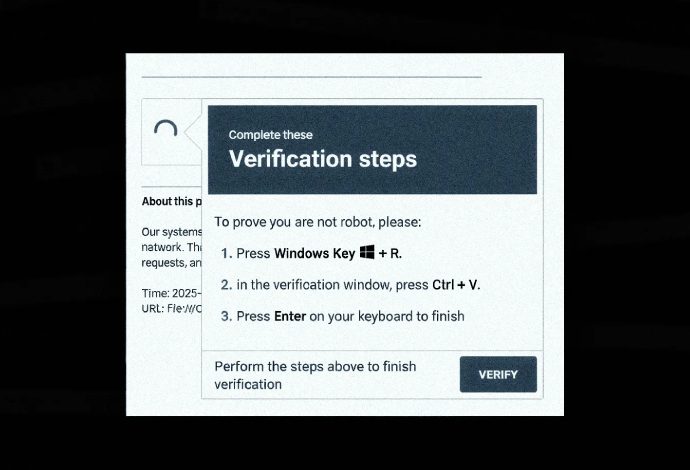
Ravie Lakshmanan30 de marzo de 2026Inteligencia contra amenazas/seguridad del navegador Una nueva campaña ha aprovechado la táctica de ingeniería social de ClickFix como una forma de distribuir un cargador de malware previamente no documentado conocido como Carga profunda. «Es probable que utilice ofuscación asistida por IA e inyección de procesosSeguir leyendo

Ravie Lakshmanan26 de marzo de 2026Malware/Seguridad web Investigadores de ciberseguridad han descubierto un nuevo skimmer de pagos que utiliza Canales de datos WebRTC como medio para recibir cargas útiles y exfiltrar datos, evitando efectivamente los controles de seguridad. «En lugar de las habituales solicitudes HTTP o balizas de imágenes, esteSeguir leyendo

Ravie Lakshmanan25 de marzo de 2026Seguridad del navegador/Inteligencia contra amenazas Los investigadores de ciberseguridad han señalado una nueva evolución de la campaña GlassWorm que ofrece un marco de múltiples etapas capaz de robar datos integrales e instalar un troyano de acceso remoto (RAT), que implementa una extensión de Google ChromeSeguir leyendo

Ravie Lakshmanan24 de marzo de 2026Malware/Seguridad de terminales Una campaña de phishing en curso se dirige a entornos corporativos de habla francesa con currículums falsos que conducen al despliegue de mineros de criptomonedas y ladrones de información. «La campaña utiliza archivos VBScript altamente ofuscados disfrazados de documentos de currículum vitae,Seguir leyendo

Investigadores de ciberseguridad han descubierto un nuevo conjunto de paquetes npm maliciosos diseñados para robar billeteras de criptomonedas y datos confidenciales. ReversingLabs está rastreando la actividad como Fantasma campaña. La lista de paquetes identificados, todos publicados por un usuario llamado mikilanjillo, se encuentra a continuación: reaccionar-rendimiento-suite reaccionar-estado-optimizador-núcleo reaccionar-rápido-utilsa ai-fast-auto-trader pkgnewfefame1Seguir leyendo

Trivy, un popular escáner de vulnerabilidades de código abierto mantenido por Aqua Security, se vio comprometido por segunda vez en el lapso de un mes para entregar malware que robaba secretos confidenciales de CI/CD. El último incidente afectó a GitHub Actions «aquasecurity/trivy-acción» y «aquasecurity/configuración-trivy«, que se utilizan para escanear imágenesSeguir leyendo

Ravie Lakshmanan19 de marzo de 2026Ciberespionaje/Inteligencia sobre amenazas Los investigadores de ciberseguridad han detectado un nuevo malware denominado speagle que secuestra la funcionalidad y la infraestructura de un programa legítimo llamado Cobra DocGuard. «Speagle está diseñado para recolectar subrepticiamente información confidencial de computadoras infectadas y transmitirla a un servidor CobraSeguir leyendo