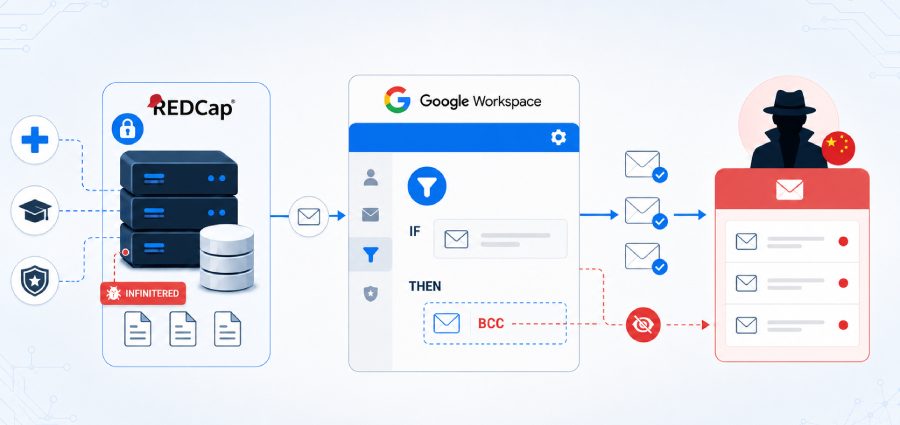
Un grupo de espionaje vinculado a China se ocultó dentro de las redes de investigación médica, académica y militar de América del Norte durante más de un año, robando silenciosamente correos electrónicos confidenciales de investigación y defensa. La entrada era una puerta trasera en su Mozo de estación Servidores deSeguir leyendo

Swati Khandelwal15 de junio de 2026Vulnerabilidad/Seguridad Empresarial Un solo clic en un enlace confiable de Microsoft podría haber permitido a un atacante extraer correos electrónicos, detalles del calendario y archivos indexados de Microsoft 365 Copilot Enterprise Search. Los investigadores de Varonis Threat Labs encadenaron tres errores en una ruta deSeguir leyendo

Ravie Lakshmanan03 de junio de 2026Vulnerabilidad / Desarrollo de software Investigadores de ciberseguridad han revelado un ataque con un solo clic a través de Microsoft Visual Studio Code (VS Code) que permite robar el token de GitHub de un usuario. «Con solo hacer clic en un enlace, es posible queSeguir leyendo

Ravie Lakshmanan03 de junio de 2026Vulnerabilidad/Seguridad de Red Investigadores de ciberseguridad han revelado detalles de un problema sin parchear que podría explotarse para revelar el hash NTLMv2 de un usuario al atacante. Como en el caso de CVE-2026-33829que afectó al controlador ms-screensketch: URI de la herramienta de recorte de Windows,Seguir leyendo

Ravie Lakshmanan19 de mayo de 2026Seguridad del software/malware En otro ataque más a la cadena de suministro de software, los actores de amenazas han comprometido el popular flujo de trabajo de GitHub Actions. acciones-cool/problemas-ayudantepara ejecutar código malicioso que recopila credenciales confidenciales y las exfiltra a un servidor controlado por unSeguir leyendo

Ravie Lakshmanan08 de mayo de 2026Inteligencia de amenazas/malware Investigadores de ciberseguridad han revelado detalles de una nueva puerta trasera de Linux llamada PamDOORa eso está siendo anunciado en el foro ruso sobre cibercrimen Rehub por 1.600 dólares por un actor de amenazas llamado «darkworm». La puerta trasera está diseñada comoSeguir leyendo

Ravie Lakshmanan06 de mayo de 2026Seguridad de endpoints/Inteligencia contra amenazas Investigadores de ciberseguridad han revelado detalles de una intrusión que implicó el uso de una herramienta de acceso remoto (RAT) de CloudZ y un complemento no documentado anterior denominado Pheno con el objetivo de facilitar el robo de credenciales. «DeSeguir leyendo

Ravie Lakshmanan30 de abril de 2026Ataque a la cadena de suministro/malware En otro ataque más a la cadena de suministro de software, los actores de amenazas lograron comprometer el popular paquete Python. Iluminación para impulsar dos versiones maliciosas para realizar el robo de credenciales. De acuerdo a Seguridad del Aikido,Seguir leyendo

Ravie Lakshmanan30 de abril de 2026Seguridad en la nube/Inteligencia contra amenazas Investigadores de ciberseguridad han revelado detalles de un marco de puerta trasera sigiloso basado en Python llamado PUERTA#PROFUNDA que viene con capacidades para establecer acceso persistente y recopilar una amplia gama de información confidencial de hosts comprometidos. «La cadenaSeguir leyendo