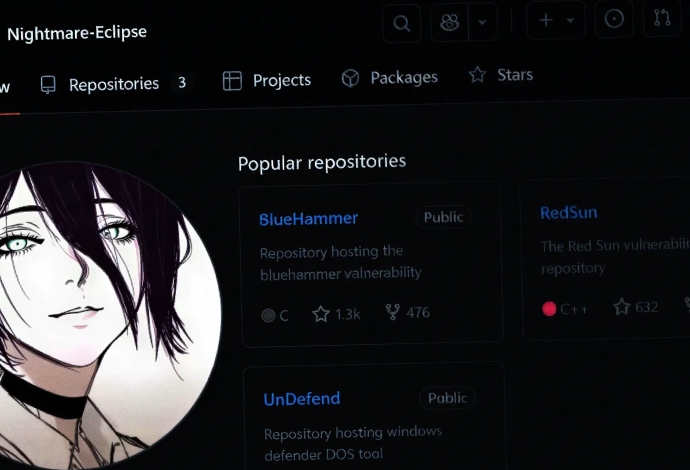
Ravie Lakshmanan10 de junio de 2026Día cero / Vulnerabilidad El investigador de seguridad anónimo llamado Chaotic Eclipse (también conocido como Nightmare-Eclipse) ha liberado un exploit de prueba de concepto (PoC) para otro día cero de Microsoft Defender llamado Planeta Pícaro. «El exploit es una condición de carrera, por lo queSeguir leyendo

Ravie Lakshmanan09 de junio de 2026Cadena de suministro de software/seguridad de IA Microsoft confirmó el lunes que eliminó temporalmente algunos repositorios de GitHub en respuesta a un reciente incidente de seguridad que llevó a que 73 de sus proyectos de código abierto se vieran comprometidos para inyectar un ladrón deSeguir leyendo

Ravie Lakshmanan6 de junio de 2026Ataque a la cadena de suministro/malware Los repositorios GitHub de Microsoft se han convertido en los últimos en ser víctimas de la actual Miasma Campaña de ataque autorreplicante a la cadena de suministro. El incidente afectó a 73 repositorios de Microsoft en cuatro de susSeguir leyendo

Investigadores de ciberseguridad han descubierto un grupo de amenazas no reportado anteriormente denominado OP-512 que se ha observado apuntando a servidores de Microsoft Internet Information Services (IIS) para implementar un marco de shell web personalizado. ReliaQuest ha evaluado con confianza de moderada a alta que la actividad centrada en elSeguir leyendo

Swati Khandelwal03 de junio de 2026Vulnerabilidad / Seguridad Móvil Un indicador de desarrollo que se dejó activado en las compilaciones de producción de varias aplicaciones de Microsoft 365 para Android deshabilitó la verificación que limita el uso compartido de tokens de cuenta con aplicaciones confiables de Microsoft. Cualquier otra aplicaciónSeguir leyendo

Ravie Lakshmanan28 de mayo de 2026Divulgación de vulnerabilidad/día cero Microsoft se ha pronunciado firmemente a favor de la Divulgación Coordinada de Vulnerabilidades (CVD), instando a la comunidad de investigación a compartir sus hallazgos y brindar a los proveedores afectados la oportunidad de comprender mejor el impacto y abordarlos antes deSeguir leyendo

Ravie Lakshmanan26 de mayo de 2026Vulnerabilidad/Seguridad Empresarial Microsoft ha implementado actualizaciones para corregir una vulnerabilidad de ejecución remota de código que afecta a SharePoint y que podría ser explotada por delincuentes en ataques sin que sea necesario cumplir ninguna condición especializada. La vulnerabilidad, rastreada como CVE-2026-45659tiene una puntuación CVSS deSeguir leyendo

Ravie Lakshmanan21 de mayo de 2026Seguridad/vulnerabilidad de terminales Microsoft ha revelado que una escalada de privilegios y una falla de denegación de servicio en Defender han sido explotadas activamente en la naturaleza. El primero, rastreado como CVE-2026-41091tiene una calificación de 7,8 en el sistema de puntuación CVSS. La explotación exitosaSeguir leyendo

Ravie Lakshmanan20 de mayo de 2026Inteligencia artificial/Pruebas de seguridad Microsoft ha presentado dos nuevas herramientas de código abierto llamadas MURALLA y Claridad para ayudar a los desarrolladores a probar mejor la seguridad de los agentes de inteligencia artificial (IA). MURALLAabreviatura de Risk Assessment and Measurement Platform for Agentic Red Teaming,Seguir leyendo

Microsoft dijo el martes que interrumpió una operación de firma de malware como servicio (MSaaS) que utilizó como arma el sistema Artifact Signing de la compañía para entregar código malicioso y realizar ransomware y otros ataques, comprometiendo miles de máquinas y redes en todo el mundo. El gigante tecnológico atribuyóSeguir leyendo