Los actores de amenazas rusos vinculados recientemente con la explotación de una vulnerabilidad ahora parcheada en Zimbra han sido observado explotando otra vulnerabilidad, esta vez en Microsoft Outlook Web Access (OWA), para apuntar a entidades gubernamentales de EE. UU. y Europa, así como a los sectores de telecomunicaciones, financiero, hoteleroSeguir leyendo

Swati Khandelwal28 de julio de 2026Seguridad de IA/Gestión de vulnerabilidades Microsoft ha lanzado su primer modelo específico de ciberseguridad en su interior MDASHsu arnés de identificación y remediación de vulnerabilidades multimodelo. La compañía dice que MDASH, utilizando MAI-Cyber-1-Flash y GPT-5.4, obtuvo una puntuación del 95,95% en CyberGym. También afirma queSeguir leyendo

Un SVG diseñado enviado a la búsqueda de imágenes de Bing ejecutó comandos como NT AUTHORITY\SYSTEM en los trabajadores de procesamiento de imágenes de producción de Microsoft y como root en las máquinas Linux de la misma flota. Las pruebas de XBOW obtuvieron el mismo resultado en trabajadores de diferentesSeguir leyendo

Swati Khandelwal22 de julio de 2026Aplicación de la ley/Cibercrimen Las fuerzas del orden alemanas y estadounidenses han derribado la infraestructura central de Kratosdescrito por investigadores alemanes como uno de los kits de phishing criminal más utilizados en el mundo, y las autoridades indonesias arrestaron al hombre que, según dicen, loSeguir leyendo

Un solo comentario invisible en una solicitud de extracción de Azure DevOps puede poner al propio agente de codificación de IA del revisor en su contra, llevándolo a proyectos a los que el atacante no tiene derecho a acceder y filtrando silenciosamente lo que encuentra. La falla está en elSeguir leyendo

Un implante de espionaje recién descubierto ha estado utilizando un sistema secuestrado microsoft 365 calendario como canal de comando, plantar instrucciones para operadores y sacar de contrabando archivos robados como archivos adjuntos en eventos del calendario fechados en el año 2050. Grupo-IBque nombró el malware Gráfico huecodice que el enfoqueSeguir leyendo

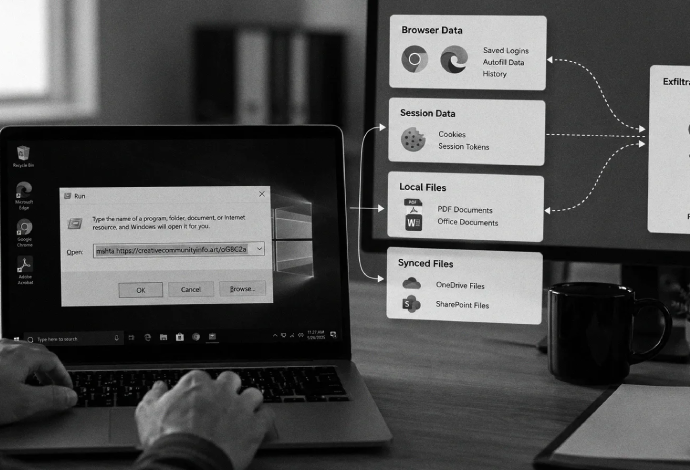
ACR Stealer, un ladrón de información en circulación desde 2024, está saliendo de las redes empresariales con contraseñas de navegador guardadas, tokens de sesión en vivo, archivos PDF, documentos de Microsoft 365 y archivos de carpetas sincronizadas de OneDrive y SharePoint. Entra porque alguien pegó un comando en un cuadroSeguir leyendo

investigador de seguridad Eclipse caótico (también conocido como Pesadilla-Eclipse) tiene liberado un nuevo exploit de prueba de concepto (PoC) llamado LegacyHive. Se ha descrito como una vulnerabilidad de elevación de privilegios de carga de colmena arbitraria del Servicio de perfiles de usuario de Windows. El Servicio de perfiles de usuarioSeguir leyendo