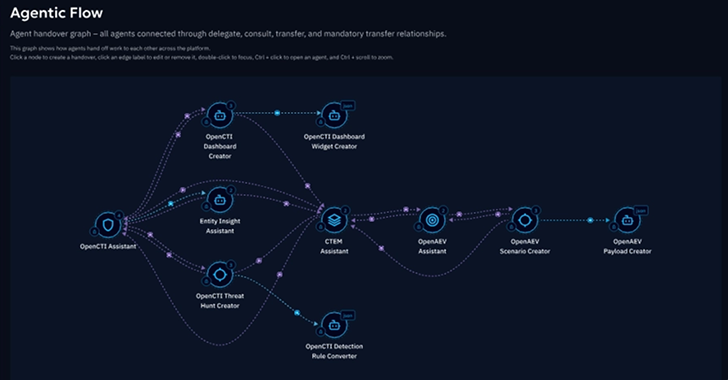
La primera ola de preocupación por la IA empresarial fue sencilla. Simplemente eran empleados que pegaban datos confidenciales en herramientas públicas de inteligencia artificial. Los equipos de seguridad respondieron con políticas de uso, bloqueos de dominio y reglas de prevención de pérdida de datos. Esa respuesta tenía sentido en eseSeguir leyendo

Salesforce reveló que deshabilitó la integración de la aplicación Klue Battlecards dentro de su plataforma en respuesta a un incidente de seguridad que afectó a la empresa de inteligencia competitiva el 11 de junio de 2026. Con ese fin, las organizaciones no podrán conectarse a Salesforce a través de laSeguir leyendo

Ravie Lakshmanan19 de junio de 2026Seguridad móvil/vulnerabilidad Apple ha actualizado sus auriculares inalámbricos Beats Studio Buds para solucionar una vulnerabilidad de alta gravedad que podría ser aprovechada por piratas informáticos cercanos para espiar a los usuarios. La vulnerabilidad, rastreada como CVE-2025-20701 (Puntuación CVSS: 8,8), se refiere a un caso deSeguir leyendo

Ravie Lakshmanan18 de junio de 2026Vulnerabilidad / Seguridad en la Nube F5 ha publicado actualizaciones de seguridad para abordar dos fallas de seguridad críticas en NGINX Open Source que podrían explotarse para lograr la ejecución de código en los sistemas afectados. Las vulnerabilidades se enumeran a continuación: CVE-2026-42530 (Puntuación CVSSSeguir leyendo

Ravie Lakshmanan18 de junio de 2026Vulnerabilidad/Seguridad Empresarial Los investigadores de ciberseguridad han trazado la evolución de INC desde una incipiente operación de ransomware como servicio (RaaS) hasta uno de los grupos de ciberdelincuencia más prolíficos en 2026, afirmando nada menos que 830 víctimas desde agosto de 2023. «La interrupción deSeguir leyendo

Ravie Lakshmanan18 de junio de 2026Malware / Criptomoneda Microsoft ha revelado detalles de una campaña de eliminación de criptomonedas basada en Windows que se ha dirigido a los usuarios desde febrero de 2026. «El clipper de esta campaña se basa en Windows Script Host y en la lógica impulsada porSeguir leyendo

Ravie Lakshmanan18 de junio de 2026Troyano de acceso remoto/ransomware Se ha observado que los actores de amenazas asociados con el ransomware DragonForce utilizan un troyano de acceso remoto (RAT) personalizado basado en Go llamado Puerta trasera.Girar para ocultar el tráfico de comando y control (C2) dentro de la infraestructura deSeguir leyendo