El servicio de espionaje de Canadá obtuvo el permiso de un juez para acceder a servidores infectados, enrutadores domésticos y equipos de IoT ubicados en suelo canadiense y neutralizar dos botnets extranjeras. El Tribunal Federal emitió un versión pública del fallo del 15 de junio. Es la primera vez queSeguir leyendo

Swati Khandelwal22 de junio de 2026Seguridad/vulnerabilidad de IoT Una nueva familia de malware está convirtiendo los enrutadores domésticos olvidados en una red distribuida de reconocimiento y proxy, no en la botnet DDoS en la que estos dispositivos suelen terminar. Laboratorio XL lo llama arystinger y cuenta con al menos 4.300Seguir leyendo

Ravie Lakshmanan22 de junio de 2026Cibercrimen / Inteligencia Artificial Un nuevo informe de INTERPOL ha revelado un «aumento espectacular» de la ciberdelincuencia en Asia y el Pacífico Sur, impulsado por la rápida digitalización, la penetración de Internet, las nuevas tecnologías, las redes delictivas organizadas y una disparidad en la madurezSeguir leyendo

Ravie Lakshmanan20 de junio de 2026Vulnerabilidad/Seguridad Web Los actores de amenazas están explotando una falla de seguridad recientemente reparada que afecta a Gravity SMTP, un complemento de WordPress que está instalado en alrededor de 100.000 sitios. La vulnerabilidad, rastreada como CVE-2026-4020 (Puntuación CVSS: 5,3), es una falla de divulgación deSeguir leyendo

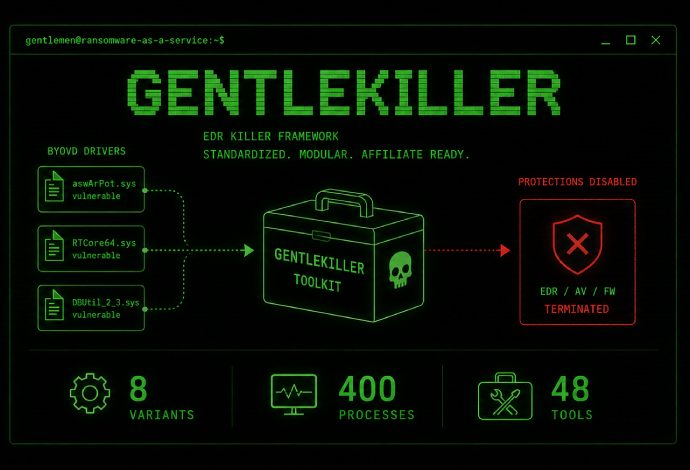
La operación Gentlemen ransomware-as-a-service (RaaS) está desarrollando y manteniendo activamente un conjunto de asesinos de detección y respuesta de puntos finales (EDR) que entrega a los afiliados para que deterioren las defensas del sistema antes de implementar el cifrado. Esta cartera madura de herramientas de terminación de EDR se centraSeguir leyendo

Los investigadores de seguridad de Paradigm Shift han publicado un exploit funcional, denominado usbliter8que logra la ejecución de código arbitrario dentro de la SecureROM de los chips A12 y A13 de Apple. Ese código se graba en el silicio durante la fabricación. Ninguna actualización de software puede alcanzarlo. Los dispositivosSeguir leyendo

Los investigadores de Microsoft han detallado una cadena de exploits, denominada AutoJackque convierte un agente de navegación de IA en un vehículo de entrega para la ejecución remota de código. Dirige al agente para que cargue la página web de un atacante, y el JavaScript de esa página puede llegarSeguir leyendo

Ravie Lakshmanan19 de junio de 2026Inteligencia contra amenazas/Seguridad de firewall La Agencia de Seguridad de Infraestructura y Ciberseguridad de EE. UU. (CISA) el jueves instado Los clientes de Fortinet con dispositivos FortiGate deben tomar medidas para protegerse contra la actividad maliciosa continua dirigida a miles de dispositivos con acceso aSeguir leyendo

Las autoridades policiales holandesas, junto con sus homólogas de Canadá Alemania y EE. UU. han interrumpido la infraestructura maliciosa asociada con SocGholish y han limpiado casi 15.000 sitios web infectados de WordPress. «Con estas acciones privamos a los ciberdelincuentes del acceso a sistemas informáticos infectados», Maikel Rollman, de la UnidadSeguir leyendo