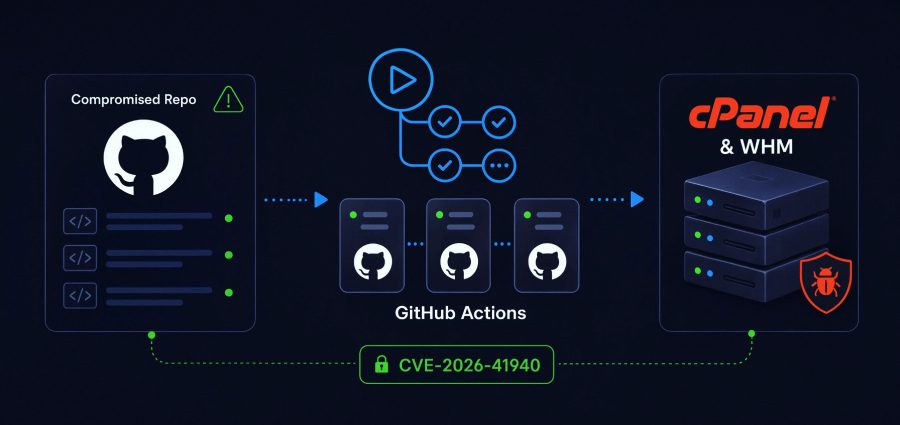
Los investigadores de ciberseguridad han arrojar luz en una campaña a gran escala que se ha convertido repositorios de GitHub comprometidos en una infraestructura de ataque distribuida diseñada para atacar instancias de cPanel y WebHost Manager (WHM). La actividad involucra versiones de desarrollo maliciosas de Packagist que abarcan 10 paquetesSeguir leyendo

Ravie Lakshmanan17 de julio de 2026Cadena de suministro de software/malware Investigadores de ciberseguridad han descubierto un grupo de siete paquetes npm maliciosos dirigidos al ecosistema de herramientas frontend de Vite como parte de un ataque a la cadena de suministro de software. La campaña de paquetes maliciosos, cuyo nombre enSeguir leyendo

Investigadores de ciberseguridad han revelado detalles de una actividad sostenida de ciberespionaje contra varias organizaciones policiales paquistaníes llevada a cabo por presuntos actores de amenazas alineados con China e India entre febrero de 2024 y abril de 2026. «En la policía de Baluchistán, los activos comprometidos incluían servidores que albergabanSeguir leyendo

Ravie Lakshmanan10 de julio de 2026Seguridad empresarial/autenticación Un actor de amenazas se ha dirigido a organizaciones que abarcan múltiples sectores con solicitudes de seguridad falsas basadas en voz que incitan a los usuarios de Microsoft 365 a registrar una nueva clave de acceso de Entra con el objetivo de llevarSeguir leyendo

Un grupo de hackers iraní afiliado al Ministerio de Inteligencia y Seguridad de Irán (MOIS) ha estado utilizando un marco modular de comando y control (C2) previamente indocumentado denominado Cavern (también conocido como Cav3rn) dirigido a organizaciones israelíes. La actividad, que ha señalado principalmente a proveedores de TI y sectoresSeguir leyendo

Se ha observado un grupo de actividades de amenazas sospechosas de un nexo con China dirigido a contribuyentes, profesionales de impuestos y equipos de finanzas corporativas de la India para entregar un troyano de acceso remoto diseñado para robar datos confidenciales de hosts comprometidos. La campaña de varias etapas, cuyoSeguir leyendo

Investigadores de ciberseguridad han descubierto dos paquetes npm secuestrados y un grupo de paquetes Go que están diseñados para implementar un ladrón de información basado en Python en hosts comprometidos de Windows, Linux y macOS. «Este ataque evita las rutas de ejecución de npm más comunes a través de scriptsSeguir leyendo

Ravie Lakshmanan29 de mayo de 2026Vulnerabilidad / Inteligencia Artificial Se ha observado que un actor de amenazas desconocido utiliza un agente de modelo de lenguaje grande (LLM) para llevar a cabo acciones posteriores al compromiso después de obtener acceso inicial luego de la explotación de una red Marimo de accesoSeguir leyendo

Ravie Lakshmanan05 de mayo de 2026Seguridad de red/Seguridad de terminales Un sofisticado grupo de amenaza persistente avanzada (APT) del nexo China se ha atribuido a ataques dirigidos a entidades gubernamentales en América del Sur desde al menos finales de 2024 y a agencias gubernamentales en el sureste de Europa enSeguir leyendo

Ravie Lakshmanan04 de mayo de 2026Seguridad de red/Seguridad de terminales Se ha observado una campaña activa de phishing dirigida a múltiples vectores desde al menos abril de 2025, con software legítimo de administración y monitoreo remoto (RMM) como una forma de establecer un acceso remoto persistente a los hosts comprometidos.Seguir leyendo