Ravie Lakshmanan22 de junio de 2026Publicidad maliciosa/seguridad de terminales Investigadores de ciberseguridad han revelado detalles de una nueva campaña que ofrece CastleStealer mediante un cargador de malware no reportado previamente denominado OXLOADER. Según Elastic Security Labs, la campaña aprovecha los anuncios maliciosos de Google como punto de partida para distribuirSeguir leyendo
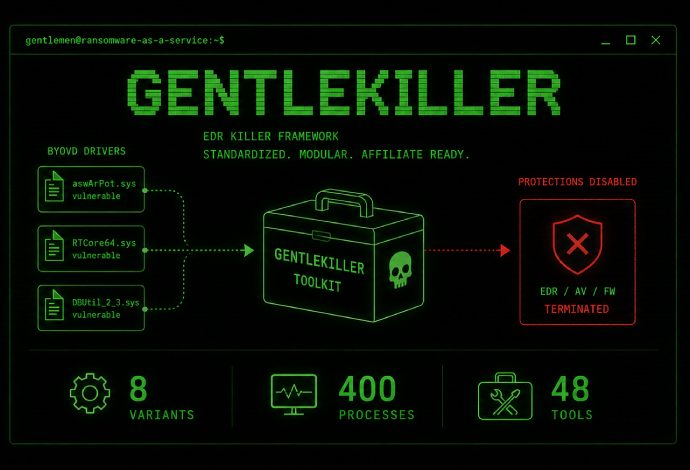
La operación Gentlemen ransomware-as-a-service (RaaS) está desarrollando y manteniendo activamente un conjunto de asesinos de detección y respuesta de puntos finales (EDR) que entrega a los afiliados para que deterioren las defensas del sistema antes de implementar el cifrado. Esta cartera madura de herramientas de terminación de EDR se centraSeguir leyendo

Ravie Lakshmanan12 de mayo de 2026Malware/Seguridad Móvil Los investigadores de ciberseguridad han señalado una nueva versión del trucomo Troyano bancario de Android que utiliza The Open Network (TON) para comando y control (C2). Se ha observado que la nueva variante, observada por ThreatFabric entre enero y febrero de 2026, seSeguir leyendo

Ravie Lakshmanan08 de mayo de 2026Inteligencia de amenazas/malware Investigadores de ciberseguridad han revelado detalles de una nueva puerta trasera de Linux llamada PamDOORa eso está siendo anunciado en el foro ruso sobre cibercrimen Rehub por 1.600 dólares por un actor de amenazas llamado «darkworm». La puerta trasera está diseñada comoSeguir leyendo

Ravie Lakshmanan30 de abril de 2026Seguridad en la nube/Inteligencia contra amenazas Investigadores de ciberseguridad han revelado detalles de un marco de puerta trasera sigiloso basado en Python llamado PUERTA#PROFUNDA que viene con capacidades para establecer acceso persistente y recopilar una amplia gama de información confidencial de hosts comprometidos. «La cadenaSeguir leyendo

Los investigadores de ciberseguridad han descubierto código malicioso en un paquete npm después de un paquete malicioso como una dependencia del proyecto del modelo de lenguaje grande (LLM) Claude Opus de Anthropic. El paquete en cuestión es «@validar-sdk/v2,», que figura en npm como un kit de desarrollo de software (SDK)Seguir leyendo

Ravie Lakshmanan24 de abril de 2026Inteligencia de amenazas/malware Las personas de habla china son el objetivo de una nueva campaña que utiliza una versión troyanizada del lector SumatraPDF para implementar el AdaptixC2 Señale al agente posterior a la explotación y, en última instancia, facilite el abuso de los túneles deSeguir leyendo

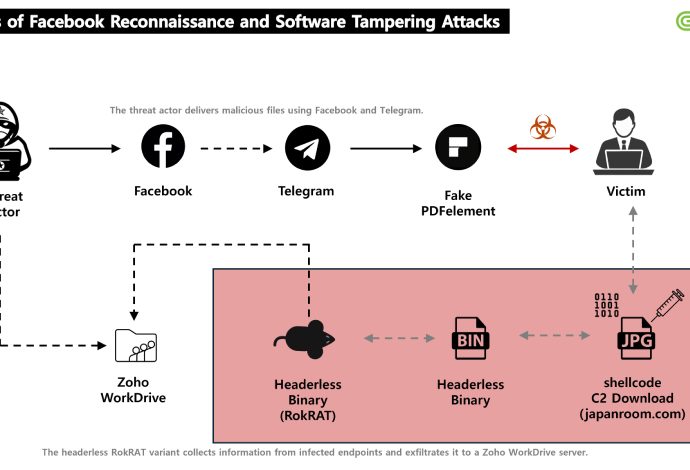
Ravie Lakshmanan13 de abril de 2026Ingeniería Social / Inteligencia de Amenazas El grupo de hackers norcoreano rastreado como APT37 (también conocido como ScarCruft) ha sido atribuido a una nueva campaña de ingeniería social de múltiples etapas en la que actores de amenazas se acercaron a objetivos en Facebook y losSeguir leyendo