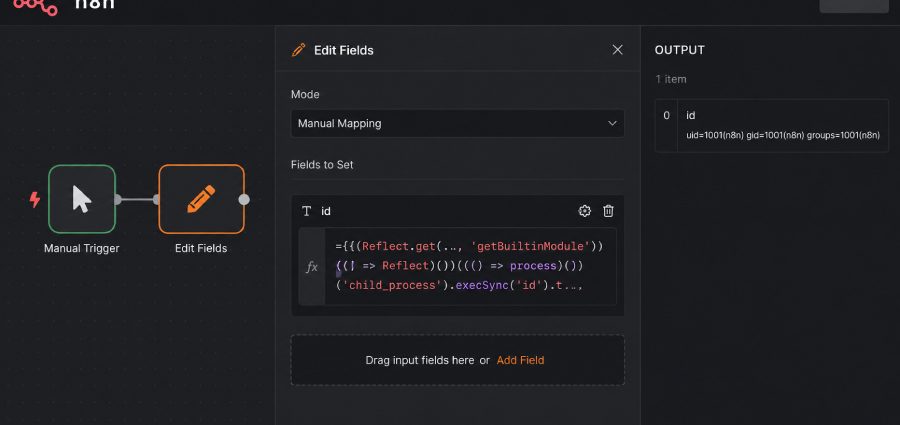
Swati Khandelwal27 de julio de 2026Vulnerabilidad/Seguridad Empresarial n8n ha parcheado un escape de zona de pruebas de expresión de alta gravedad que podría permitir que un editor de flujo de trabajo autenticado ejecute comandos del sistema operativo en el servidor que ejecuta la plataforma de automatización. Security Joes encontró laSeguir leyendo

Investigadores de ciberseguridad han revelado una vulnerabilidad crítica en los agentes del espacio de trabajo ChatGPT de OpenAI que podría haber permitido que un único enlace de phishing construyera, autorizara y desplegara sigilosamente un agente autónomo de inteligencia artificial (IA) dentro de la organización de una víctima. La vulnerabilidad haSeguir leyendo

Ravie Lakshmanan22 de julio de 2026Ataque a la cadena de suministro/malware Los investigadores de ciberseguridad han descubierto un error tipográfico de NuGet que es diferente al típico malware de robo de información distribuido a través de registros de paquetes: ladrones de información habituales: está diseñado para manipular resultados de juegosSeguir leyendo

Los agentes de seguridad de la IA están empezando a influir en las decisiones de seguridad reales. Resume los hallazgos, prioriza la remediación, recomienda los siguientes pasos y ayuda a los equipos a avanzar más rápido. Pero la mayoría todavía depende de señales de riesgo fragmentadas: resultados del escáner, puntuacionesSeguir leyendo

Un asunto público puede engañar Flujos de trabajo agentes de GitHub en filtrar el contenido de los repositorios privados de una organización, según han demostrado investigadores de Noma Security. El atacante sólo necesita abrir un problema de apariencia normal en un repositorio público, sin credenciales robadas y sin acceso aSeguir leyendo

Las organizaciones tienen más visibilidad que nunca. Las crecientes pilas de tecnología brindan una mayor cobertura, y los equipos de seguridad de red adoptan cada vez más la inteligencia artificial y la automatización para ayudar con las tareas rutinarias y reducir el esfuerzo manual. Pero persisten los mismos desafíos. LasSeguir leyendo

Investigadores de ciberseguridad han revelado detalles de una nueva campaña automatizada llamada megalodón eso ha impulsado 5.718 confirmaciones maliciosas a 5.561 repositorios de GitHub en un período de seis horas. «Utilizando cuentas desechables e identidades de autor falsificadas (build-bot, auto-ci, ci-bot, pipeline-bot), el atacante inyectó flujos de trabajo de GitHubSeguir leyendo

Ravie Lakshmanan22 de mayo de 2026Vulnerabilidad/Seguridad de Red Cisco ha implementado actualizaciones para una falla de seguridad de máxima gravedad que afecta la carga de trabajo segura y que podría permitir que un atacante remoto no autenticado acceda a datos confidenciales. Seguimiento como CVE-2026-20223 (Puntuación CVSS: 10.0), la vulnerabilidad surgeSeguir leyendo

Los atacantes de la cadena de suministro no sólo intentan introducir código malicioso en software confiable. Están intentando robar el acceso que hace posible el software confiable. Recientemente, tres campañas separadas llegaron a npm, PyPI y Docker Hub en un período de 48 horas, y las tres apuntaron a secretosSeguir leyendo