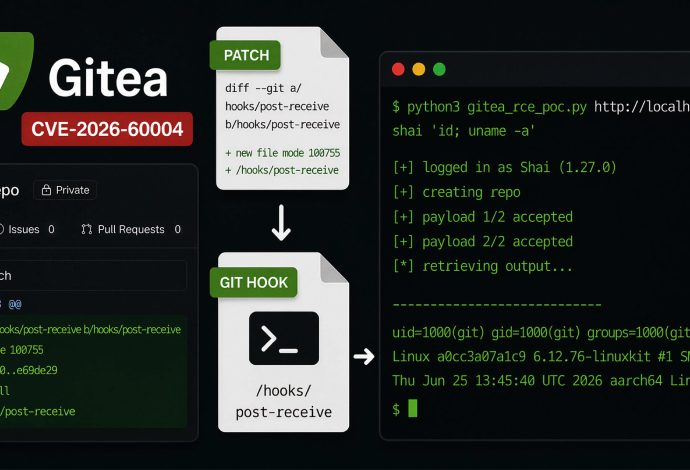
Swati Khandelwal29 de julio de 2026Vulnerabilidad/DevOps Gitea, la plataforma Git autohospedada, ha solucionado una vulnerabilidad crítica de ejecución remota de código. Un usuario con acceso normal de escritura al repositorio puede convertir el contenido del parche controlado por el atacante en un gancho Git activo y ejecutar comandos de shellSeguir leyendo

Ravie Lakshmanan25 de julio de 2026Vulnerabilidad/ransomware Los actores de amenazas vinculados a la campaña de ransomware Cl0p (también conocido como Chubby Scorpius, FIN11, Graceful Spider y Lace Tempest) están explotando fallas en las implementaciones de PTC Windmill y FlexPLM expuestas a Internet como parte de una nueva campaña de extorsiónSeguir leyendo

Swati Khandelwal25 de julio de 2026Vulnerabilidad / Seguridad de aplicaciones Las firmas de seguridad ThreatBook e Imperva dicen que los atacantes están apuntando a una falla crítica en Fastjson, la biblioteca JSON de Alibaba para Java. En las aplicaciones Spring Boot afectadas, una solicitud JSON maliciosa puede ejecutar código sinSeguir leyendo

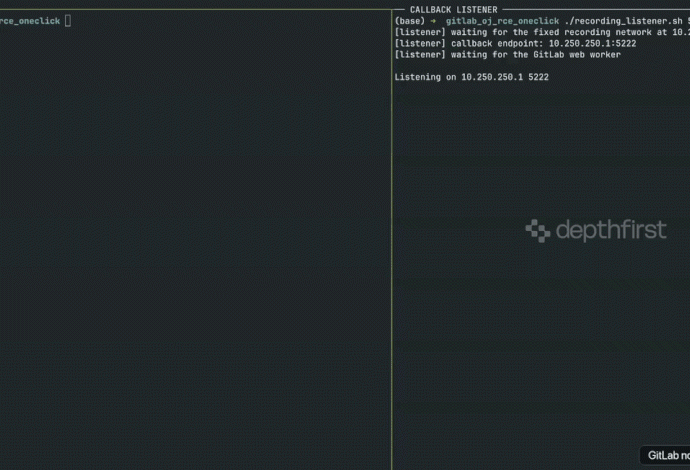
Swati Khandelwal25 de julio de 2026Vulnerabilidad / Seguridad de aplicaciones El investigador de seguridad Yuhang Wu en Depthfirst ha publicado un exploit de prueba de concepto (PoC) funcional que ejecuta comandos como git en un GitLab autoadministrado sin parches 18.11.3 servidor. Un usuario autenticado normal lo activa confirmando dos cuadernosSeguir leyendo

Swati Khandelwal24 de julio de 2026Vulnerabilidad/Seguridad de la base de datos Redis enviado siete comunicados de seguridad el 23 de julio después de que los investigadores publicaran PoC de RCE autenticados para el stock Redis 6.2.22, 7.4.9, 8.6.4 y 8.8.0. Las cuatro cadenas requieren RESTAURAR. Las cadenas Streams también necesitanSeguir leyendo

Ravie Lakshmanan21 de julio de 2026Vulnerabilidad/Seguridad Web Una tercera falla de SharePoint Server parcheada por Microsoft como parte de su actualización del martes de parches para julio de 2026 ha sido objeto de explotación activa, según torre de vigilancia. La vulnerabilidad en cuestión es CVE-2026-50522 (Puntuación CVSS: 9,8), una deserializaciónSeguir leyendo

Los investigadores de Sysdig han vinculado un segundo ataque en el mismo servidor Langflow con JADEPUFFER, el operador impulsado por agentes de inteligencia artificial que documentó por primera vez a principios de este mes. Ahora se ha visto al mismo operador desplegando APLICARun nuevo ransomware Go compilado diseñado para cifrarSeguir leyendo