Swati Khandelwal29 de julio de 2026Seguridad móvil/Inteligencia contra amenazas Código fuente para el águila voladora El marco del troyano de acceso remoto (RAT) de Android circula a través de canales criminales de Telegram. Hunt.io y el investigador independiente NetAskari rastrearon paneles de control y certificados coincidentes hasta 170 servidores deSeguir leyendo

Las versiones beta de dos paquetes npm en el espacio de nombres @joyfill se han visto comprometidas para entregar un troyano de acceso remoto (RAT) asociado con el DESARROLLADOR#POPPER familia de programas maliciosos. La lista de paquetes afectados es la siguiente: @joyfill/layouts@0.1.2-2773.beta.0 @joyfill/components@4.0.0-rc24-2773-beta.4 Los dos paquetes «contienen un implante deSeguir leyendo

Ravie Lakshmanan17 de julio de 2026Cadena de suministro de software/malware Investigadores de ciberseguridad han descubierto un grupo de siete paquetes npm maliciosos dirigidos al ecosistema de herramientas frontend de Vite como parte de un ataque a la cadena de suministro de software. La campaña de paquetes maliciosos, cuyo nombre enSeguir leyendo

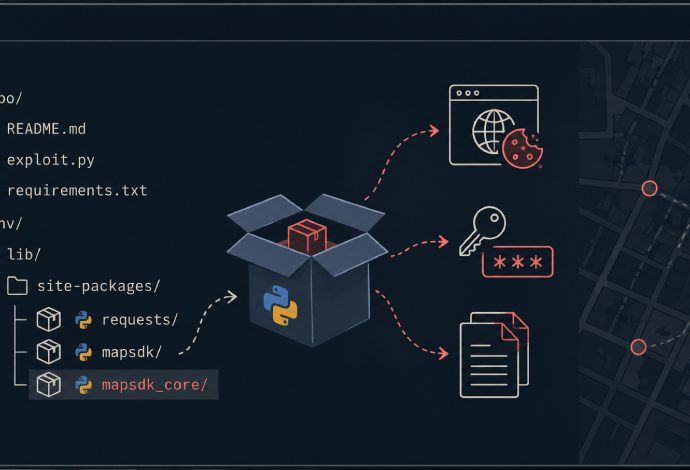
Los atacantes esconden un troyano que roba datos dentro de un código de explotación falso dirigido a las personas que se ganan la vida cazando errores. El malware, llamado ChocoPoCviaja en repositorios de prueba de concepto (PoC) de Python en GitHub que afirman explotar nuevos CVE. Ejecute uno y extraeráSeguir leyendo

Ravie Lakshmanan23 de junio de 2026Ataque a la cadena de suministro/seguridad del desarrollador Investigadores de ciberseguridad han descubierto un conjunto de paquetes npm maliciosos que están diseñados para entregar un troyano de acceso remoto (RAT) basado en Windows. La lista de paquetes identificados se encuentra a continuación: aes-decode-runner-pro (145 descargas)Seguir leyendo

Ravie Lakshmanan03 de junio de 2026Malware/Microsoft Defender Los investigadores de ciberseguridad han detectado una nueva campaña de malspam que utiliza el dominio DoubleClick de Google como una forma de evadir la detección y, en última instancia, entregar un troyano de acceso remoto (RAT) llamado DesckVB RAT. «Antes de que laSeguir leyendo

Ravie Lakshmanan02 de junio de 2026Ciberespionaje/Inteligencia sobre amenazas Investigadores de ciberseguridad han revelado detalles de una campaña de phishing probablemente realizada por el gobierno alineado con Pakistán. Copia lateral grupo dirigido al Ministerio de Finanzas de Afganistán con un troyano de acceso remoto de código abierto llamado Xeno RAT. «LaSeguir leyendo

América Latina y Europa se convierten en el objetivo de dos campañas de troyanos bancarios diseñados para infectar dispositivos Windows y Android con malware Grandoreiro y BTMOB, respectivamente. Esto es según nuevos hallazgos de WatchGuard y ESET, que han observado que las dos familias de malware se utilizan para identificarSeguir leyendo

Ravie Lakshmanan25 de mayo de 2026Seguridad de endpoints/Inteligencia contra amenazas Investigadores de ciberseguridad han arrojado luz sobre un malware multiplataforma llamado remotoPE que ha sido utilizado por el Grupo Lazarus, vinculado a Corea del Norte, en ataques dirigidos a organizaciones financieras y de criptomonedas. RemotePE, según Fox-IT, filial del grupoSeguir leyendo