Un sitio web malicioso puede determinar qué sitios visita y qué aplicaciones abre, utilizando nada más que JavaScript y la sincronización de su SSD. El ataque, denominado HELADAno necesita código nativo, extensión ni solicitud de permiso. Abres la página, dejas la pestaña allí y observa la unidad en busca deSeguir leyendo

Se suponía que la autenticación multifactor (MFA) cerraría una brecha crítica en la seguridad de la identidad. Significaba que, incluso si un atacante poseía las credenciales de la cuenta, no podría iniciar sesión sin el segundo factor. Si bien esa lógica era sólida, los atacantes ahora han descubierto que noSeguir leyendo

Las noticias de los piratas informáticos13 de mayo de 2026AppSec/seminario web TL;DR: Deja de perseguir miles de alertas de «brindis». Únase a los expertos de Wiz y Okta/GitLab para aprender cómo los piratas informáticos conectan pequeños fallos para crear una «cadena letal» con sus datos y cómo romperlos. Regístrese paraSeguir leyendo

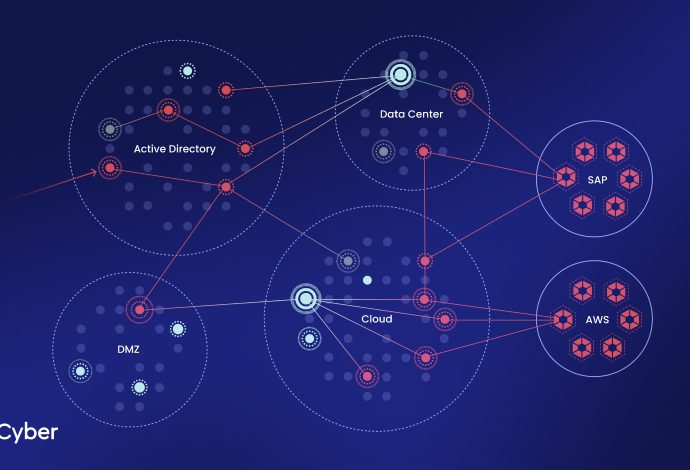
Cada equipo de seguridad tiene una versión de la misma historia. El trimestre finaliza con cientos de vulnerabilidades cerradas. Los salpicaderos están llenos de verde. Entonces alguien en una reunión de liderazgo pregunta: «Entonces, ¿estamos realmente más seguros ahora?» Grillos. La sala se queda en silencio porque una respuesta honestaSeguir leyendo