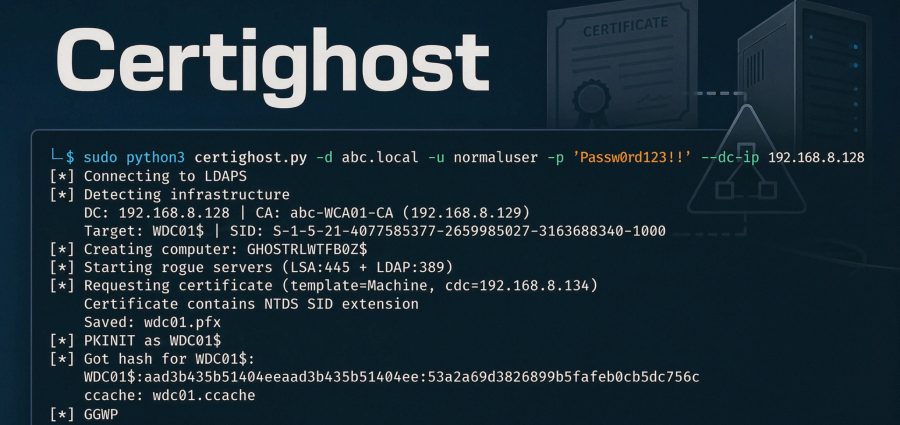
Swati Khandelwal24 de julio de 2026Vulnerabilidad/Seguridad Empresarial Los investigadores H0j3n y Aniq Fakhrul publicaron un exploit funcional el 24 de julio que permite a un usuario de Active Directory con pocos privilegios obtener un certificado para un controlador de dominio y autenticarse como esa máquina. Le pusieron el nombre enSeguir leyendo

Ravie Lakshmanan09 de julio de 2026Vulnerabilidad/Seguridad de endpoints Microsoft ha publicado actualizaciones de seguridad para una vulnerabilidad de Defender conocida como RoguePlanet, casi un mes después de que los detalles de la falla se hicieran públicos. La vulnerabilidad, rastreada como CVE-2026-50656 (puntuación CVSS: 7,8), es un problema de escalada deSeguir leyendo

Una falla del kernel de Linux recientemente revelada llamada mal epoll (CVE-2026-46242) permite a un usuario normal sin acceso especial tomar el control total de una máquina como root. Afecta a los escritorios, servidores y Android de Linux, y ya no existe una solución. mal epoll se encuentra en elSeguir leyendo

Ravie Lakshmanan16 de junio de 2026Vulnerabilidad/Seguridad del servidor La Agencia de Seguridad de Infraestructura y Ciberseguridad de EE. UU. (CISA) ha agregado una falla de seguridad que afecta el complemento LiteSpeed ​​cPanel a sus vulnerabilidades explotadas conocidas (KEV), que exige que las agencias del Poder Ejecutivo Civil Federal (FCEB) apliquenSeguir leyendo

Una cuenta predeterminada con bajos privilegios en un proxy LiteLLM puede ascender a administrador completo y ejecutar código en el servidor encadenando tres vulnerabilidades, revelaron investigadores de Obsidian Security. LiteLLM es una puerta de enlace de IA de código abierto ampliamente implementada que gestiona llamadas a más de 100 proveedoresSeguir leyendo

Ravie Lakshmanan18 de mayo de 2026Vulnerabilidad/Seguridad del software Ivanti, Fortinet, n8n, SAP y VMware han lanzado correcciones de seguridad para varias vulnerabilidades que podrían ser aprovechadas por delincuentes para eludir la autenticación y ejecutar código arbitrario. Encabezando la lista está un defecto crítico impactando a Ivanti Xtraction (CVE-2026-8043, puntuación CVSS:Seguir leyendo

Ravie Lakshmanan18 de mayo de 2026Día Cero / Vulnerabilidad Chaotic Eclipse, el investigador de seguridad detrás de las fallas de Windows recientemente reveladas, YellowKey y GreenPlasma, ha publicado una prueba de concepto (PoC) para una falla de día cero de escalada de privilegios de Windows que otorga a los atacantesSeguir leyendo

Ravie Lakshmanan15 de mayo de 2026Vulnerabilidad / Seguridad de la IA Investigadores de ciberseguridad han revelado un conjunto de cuatro fallas de seguridad en OpenClaw que podrían encadenarse para lograr robo de datos, escalada de privilegios y persistencia. Las vulnerabilidades, denominadas colectivamente Cadena de garras de Cyera, puede permitir queSeguir leyendo

Un investigador anónimo de ciberseguridad que reveló tres vulnerabilidades de Microsoft Defender regresó con dos días cero más que involucran una omisión de BitLocker y una escalada de privilegios que afectan el Marco de traducción colaborativa de Windows (CTFMON). El defectos de seguridad han sido nombrados en código llave amarillaSeguir leyendo

Ravie Lakshmanan22 de abril de 2026Vulnerabilidad / Criptografía Microsoft ha lanzado actualizaciones fuera de banda para abordar una vulnerabilidad de seguridad en ASP.NET Core que podría permitir a un atacante escalar privilegios. La vulnerabilidad, rastreada como CVE-2026-40372tiene una puntuación CVSS de 9,1 sobre 10,0. Está clasificado como Importante en cuantoSeguir leyendo