Ravie Lakshmanan09 de junio de 2026Vulnerabilidad / Ciberespionaje Dos campañas de ciberataques alineadas con Rusia han seguido explotando una falla de seguridad en WinRAR para atacar a organizaciones ucranianas, casi un año después de que se publicaran parches para la vulnerabilidad. Trend Micro ha atribuido la actividad a Earth DahuSeguir leyendo

Investigadores de ciberseguridad han revelado detalles de una campaña de extorsión por robo de datos con fines financieros que se ha dirigido a docenas de organizaciones de servicios profesionales, legales y financieros en los EE. UU. entre enero y mayo de 2026. Google Mandiant y Google Threat Intelligence Group (GTIG)Seguir leyendo

Los plazos de explotación impulsados ​​por la IA se están reduciendo rápidamente y no van a dejar de reducirse. Las vulnerabilidades se descubren, reproducen y utilizan como armas más rápido que nunca en la historia de la seguridad empresarial. Como resultado, la ventana entre la divulgación de una vulnerabilidad ySeguir leyendo

Ravie Lakshmanan29 de mayo de 2026Ciberespionaje / Inteligencia Artificial Un actor de amenazas previamente indocumentado apodado GREYVIBE se ha atribuido a ataques continuos y persistentes contra Ucrania y entidades relacionadas con Ucrania desde al menos agosto de 2025. GREYVIBE, según WithSecure, se considera un grupo de habla rusa que operaSeguir leyendo

Shadow AI solía significar que los empleados pegaban cosas que no deberían en ChatGPT. Ahora significa algo más grande: empleados que crean aplicaciones completas con IA, las conectan a sistemas de producción y las publican en Internet abierta. Sin seguridad ni TI al tanto. El artefacto pasó de un mensajeSeguir leyendo

Se suponía que la autenticación multifactor (MFA) cerraría una brecha crítica en la seguridad de la identidad. Significaba que, incluso si un atacante poseía las credenciales de la cuenta, no podría iniciar sesión sin el segundo factor. Si bien esa lógica era sólida, los atacantes ahora han descubierto que noSeguir leyendo

El Equipo de Respuesta a Emergencias Informáticas de la India (CERT-In) ha emitido nuevas directrices que exigen a las organizaciones parchear las vulnerabilidades de seguridad críticas en los sistemas expuestos a Internet dentro de las 12 horas posteriores a su señalización cuando sean «factibles» para protegerse contra amenazas potenciales derivadasSeguir leyendo

Ravie Lakshmanan23 de mayo de 2026Cadena de suministro de software / DevSecOps GitHub ha implementado nuevos controles para npm para mejorar la seguridad de la cadena de suministro de software, brindando a los mantenedores la capacidad de aprobar explícitamente una versión antes de que los paquetes estén disponibles públicamente paraSeguir leyendo

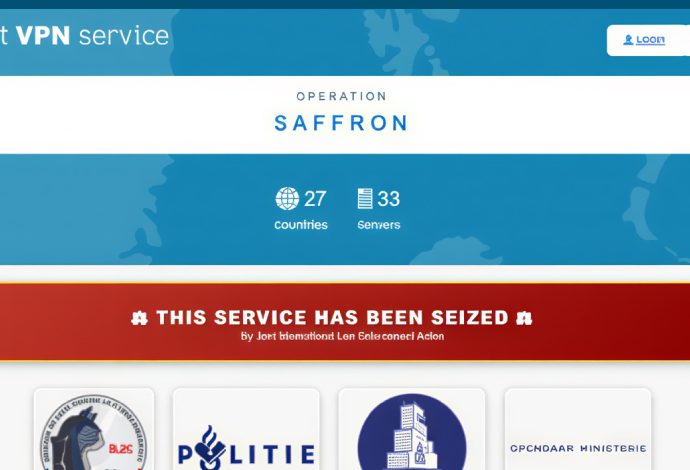
Las autoridades de Europa y América del Norte han anunciado el desmantelamiento de un servicio criminal de red privada virtual (VPN) utilizado por actores criminales para ocultar los orígenes de ataques de ransomware, robo de datos, escaneo y ataques de denegación de servicio. La interrupción del servicio First VPN fueSeguir leyendo