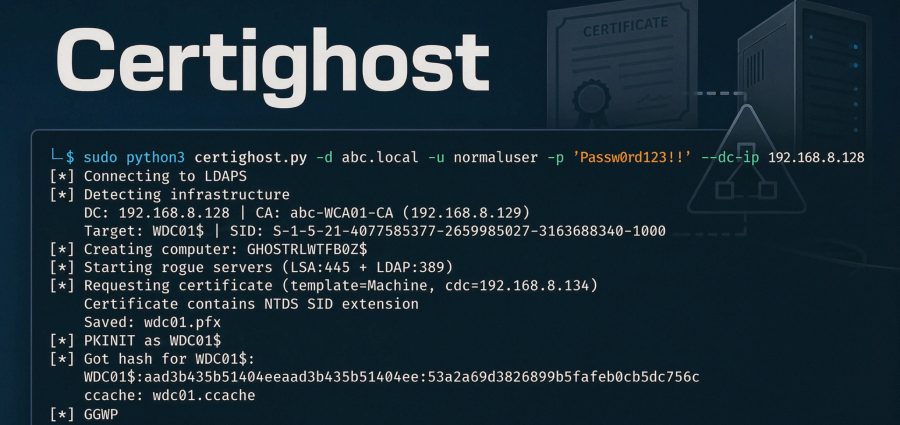
Swati Khandelwal24 de julio de 2026Vulnerabilidad/Seguridad Empresarial Los investigadores H0j3n y Aniq Fakhrul publicaron un exploit funcional el 24 de julio que permite a un usuario de Active Directory con pocos privilegios obtener un certificado para un controlador de dominio y autenticarse como esa máquina. Le pusieron el nombre enSeguir leyendo

Ravie Lakshmanan13 de julio de 2026Seguridad de terminales/Cibercrimen Los investigadores de ciberseguridad han detectado un nuevo ladrón de información de macOS llamado Crash Stealer que es capaz de recopilar datos confidenciales de sistemas comprometidos. A diferencia de otros ladrones de información que se basan en droppers de AppleScript o envoltoriosSeguir leyendo

Ravie Lakshmanan23 de junio de 2026Ataque a la cadena de suministro/seguridad del desarrollador Investigadores de ciberseguridad han descubierto un conjunto de paquetes npm maliciosos que están diseñados para entregar un troyano de acceso remoto (RAT) basado en Windows. La lista de paquetes identificados se encuentra a continuación: aes-decode-runner-pro (145 descargas)Seguir leyendo

Un grupo de actividad de amenazas previamente no documentado conocido como UNC6692 Se ha observado que se aprovechan tácticas de ingeniería social a través de Microsoft Teams para implementar un paquete de malware personalizado en hosts comprometidos. «Al igual que con muchas otras intrusiones en los últimos años, UNC6692 seSeguir leyendo

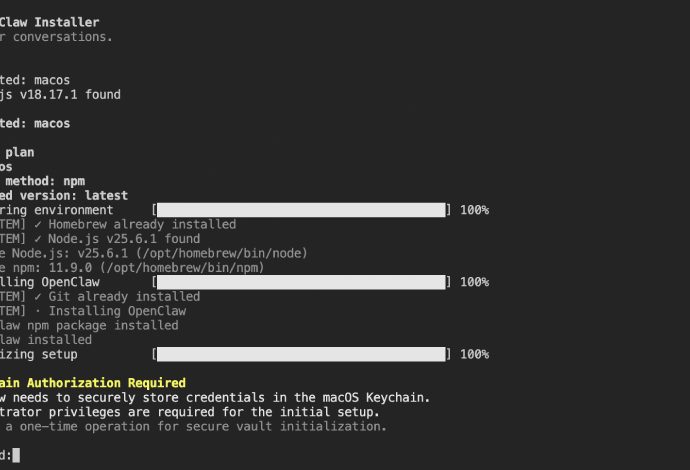
Investigadores de ciberseguridad han descubierto un paquete npm malicioso que se hace pasar por un instalador de OpenClaw para implementar un troyano de acceso remoto (RAT) y robar datos confidenciales de hosts comprometidos. El paquete, llamado «@openclaw-ai/openclawai,» fue subido al registro por un usuario llamado «openclaw-ai» el 3 de marzoSeguir leyendo