Swati Khandelwal29 de julio de 2026Vulnerabilidad/Seguridad del navegador Nebula Security dice que una falla JIT de Firefox parcheada podría activarse simplemente visitando una página web maliciosa y también se usó para comprometer el navegador Tor. Seguimiento como CVE-2026-10702el error proporciona ejecución de código arbitrario dentro del proceso de renderizado delSeguir leyendo

El texto oculto en una página web fue suficiente para hacer kiroel IDE de codificación agente de AWS, reescribe su propio archivo de configuración y ejecuta el código de un atacante en la máquina de un desarrollador, sin que ningún paso de aprobación pueda detenerlo. Intezer, en una investigación conSeguir leyendo

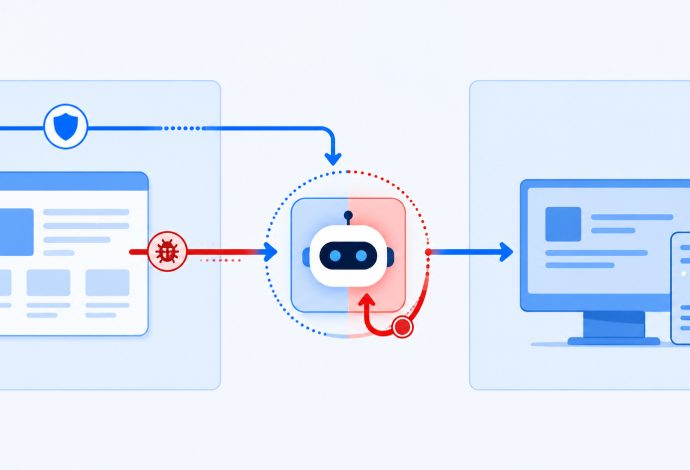
Los investigadores de Microsoft han detallado una cadena de exploits, denominada AutoJackque convierte un agente de navegación de IA en un vehículo de entrega para la ejecución remota de código. Dirige al agente para que cargue la página web de un atacante, y el JavaScript de esa página puede llegarSeguir leyendo

Ravie Lakshmanan14 de mayo de 2026Vulnerabilidad/Linux Han surgido detalles sobre una nueva variante de la reciente vulnerabilidad de escalada de privilegios locales (LPE) de Dirty Frag Linux que permite a atacantes locales obtener acceso de root, lo que lo convierte en el tercer error de este tipo identificado en elSeguir leyendo