Ravie Lakshmanan09 de julio de 2026Seguridad del desarrollador/seguridad de la cadena de suministro Datadog Security Labs advierte sobre «varias campañas superpuestas» que enumeran sistemáticamente organizaciones corporativas de GitHub, repositorios y cuentas de usuario a través de la API de GitHub. «Los operadores dependen de herramientas de scraping automatizadas con agentesSeguir leyendo

Un grupo de hackers iraní afiliado al Ministerio de Inteligencia y Seguridad de Irán (MOIS) ha estado utilizando un marco modular de comando y control (C2) previamente indocumentado denominado Cavern (también conocido como Cav3rn) dirigido a organizaciones israelíes. La actividad, que ha señalado principalmente a proveedores de TI y sectoresSeguir leyendo

Ravie Lakshmanan04 de mayo de 2026Seguridad de red/Seguridad de terminales Se ha observado una campaña activa de phishing dirigida a múltiples vectores desde al menos abril de 2025, con software legítimo de administración y monitoreo remoto (RMM) como una forma de establecer un acceso remoto persistente a los hosts comprometidos.Seguir leyendo

Se sospecha que un actor de amenazas del nexo con Irán está detrás de una campaña de pulverización de contraseñas dirigida a entornos de Microsoft 365 en Israel y los Emiratos Árabes Unidos en medio del conflicto en curso en el Medio Oriente. La actividad, considerada en curso, se llevóSeguir leyendo

Los investigadores de ciberseguridad están llamando la atención sobre una campaña activa de phishing de códigos de dispositivos dirigida a identidades de Microsoft 365 en más de 340 organizaciones en EE. UU., Canadá, Australia, Nueva Zelanda y Alemania. La actividad, según Huntress, fue visto por primera vez el 19 deSeguir leyendo

Los investigadores de ciberseguridad han advertido sobre un aumento en la actividad hacktivista de represalia luego de la operación coordinada entre Estados Unidos e Israel. Campaña militar contra Irán.con nombre en código Epic Fury y Roaring Lion. «La amenaza hacktivista en Medio Oriente está muy desequilibrada, con dos grupos, Keymous+Seguir leyendo

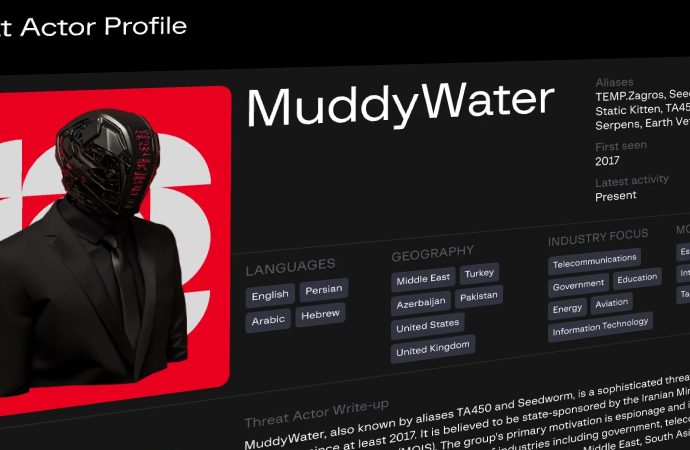
Ravie Lakshmanan23 de febrero de 2026Inteligencia de amenazas / Inteligencia artificial El grupo de piratería iraní conocido como MuddyWater (también conocido como Earth Vetala, Mango Sandstorm y MUDDYCOAST) ha atacado a varias organizaciones e individuos ubicados principalmente en la región de Medio Oriente y África del Norte (MENA) como parteSeguir leyendo