Swati Khandelwal20 de julio de 2026Vulnerabilidad/Seguridad de endpoints Abrir un archivo XZ diseñado en 7-Zip podría permitir que un atacante ejecute código en la máquina. el defecto, CVE-2026-14266es un desbordamiento de búfer basado en montón en la forma en que el archivador procesa datos fragmentados XZ y la Iniciativa deSeguir leyendo

Una botnet Go llamada NadMesh apareció a principios de julio buscando servicios de IA expuestos, y el propio panel del operador afirma tener 3.811 claves AWS únicas. Un recolector Shodan mantiene la cola de escaneo abastecida con ComfyUI, Ollama, n8n, Open WebUI, Langflow y Gradio: los generadores de imágenes, losSeguir leyendo

investigador de seguridad Eclipse caótico (también conocido como Pesadilla-Eclipse) tiene liberado un nuevo exploit de prueba de concepto (PoC) llamado LegacyHive. Se ha descrito como una vulnerabilidad de elevación de privilegios de carga de colmena arbitraria del Servicio de perfiles de usuario de Windows. El Servicio de perfiles de usuarioSeguir leyendo

Meta ha anunciado que su nuevo modelo de inteligencia artificial (IA), Muse Image, permite a las personas usar publicaciones y carretes públicos de Instagram para generar contenido de IA, y está habilitado de forma predeterminada. «También puedes @mencionar cuentas de Instagram en la aplicación Meta AI para incorporar perfiles específicosSeguir leyendo

Una falla del kernel de Linux recientemente revelada llamada mal epoll (CVE-2026-46242) permite a un usuario normal sin acceso especial tomar el control total de una máquina como root. Afecta a los escritorios, servidores y Android de Linux, y ya no existe una solución. mal epoll se encuentra en elSeguir leyendo

Ravie Lakshmanan26 de junio de 2026Ciberespionaje/malware Un actor de amenaza persistente avanzada (APT) de habla china ha sido vinculado a una nueva puerta trasera personalizada llamada TinyRCT como parte de ataques cibernéticos dirigidos a entidades gubernamentales e infraestructura crítica en el sudeste asiático. La actividad, particularmente dirigida a empresas estatalesSeguir leyendo

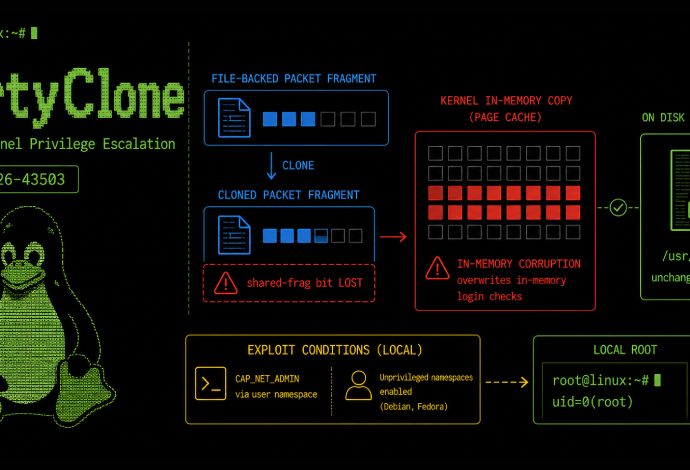
Swati Khandelwal26 de junio de 2026Linux / Vulnerabilidad clon sucio es una nueva escalada de privilegios del kernel de Linux en el Frag sucio familia. JFrog Security Research publicó un tutorial funcional para detectar la falla el 25 de junio, la primera demostración pública de esta variante. Seguimiento como CVE-2026-43503Seguir leyendo

El actor de amenazas patrocinado por el estado ruso conocido como Turla ha sido atribuido a una puerta trasera .NET previamente indocumentada llamada ESTANCIA EN STOCK que se ha desplegado contra organizaciones gubernamentales y militares en Ucrania, y entidades que tienen intereses en la política exterior italiana. Al describir laSeguir leyendo

Ravie Lakshmanan25 de junio de 2026Agente de acceso inicial/ransomware Una nueva puerta trasera sigilosa llamada místico se ha implementado como parte de presuntos ataques con motivación financiera dirigidos a múltiples organizaciones que abarcan los sectores de seguros, educación, TI y servicios profesionales desde abril de 2026. Según Symantec y elSeguir leyendo