Las versiones beta de dos paquetes npm en el espacio de nombres @joyfill se han visto comprometidas para entregar un troyano de acceso remoto (RAT) asociado con el DESARROLLADOR#POPPER familia de programas maliciosos. La lista de paquetes afectados es la siguiente: @joyfill/layouts@0.1.2-2773.beta.0 @joyfill/components@4.0.0-rc24-2773-beta.4 Los dos paquetes «contienen un implante deSeguir leyendo

Ravie Lakshmanan17 de julio de 2026Cadena de suministro de software/malware Investigadores de ciberseguridad han descubierto un grupo de siete paquetes npm maliciosos dirigidos al ecosistema de herramientas frontend de Vite como parte de un ataque a la cadena de suministro de software. La campaña de paquetes maliciosos, cuyo nombre enSeguir leyendo

Se han observado cuatro paquetes npm comprometidos en el espacio de nombres @asyncapi distribuyendo un cargador de botnet de varias etapas, según los hallazgos de Seguridad buey, SafeDep, Enchufey PasoSeguridad. Los paquetes afectados se enumeran a continuación: @asyncapi/generator-helpers@1.1.1 @asyncapi/generator-components@0.7.1 @asyncapi/generador@3.3.1 @asyncapi/specs(v6.11.2, v6.11.2-alpha.1) «Los paquetes comprometidos implementan una carga útil ofuscadaSeguir leyendo

Una campaña de paquetes de 148 npm disfrazados de servidores proxy web para estudiantes convirtió los navegadores de los visitantes en una botnet distribuida de denegación de servicio durante aproximadamente dos semanas en mayo, según una nueva investigación de JFrog. Los paquetes no perseguían a los desarrolladores que podrían instalarlos.Seguir leyendo

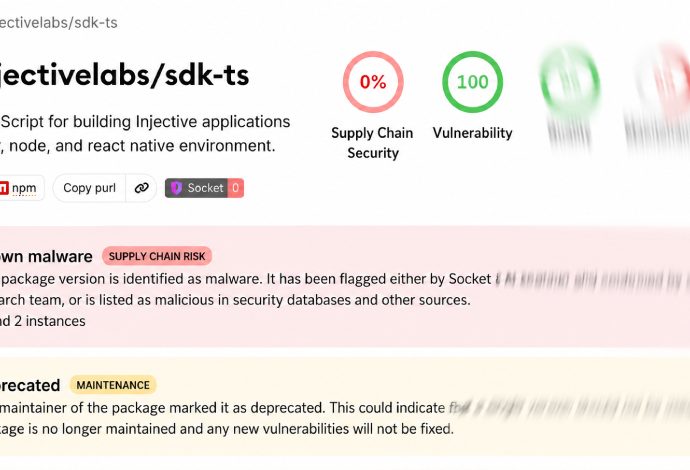
Ravie Lakshmanan10 de julio de 2026Cadena de suministro de software/malware Actores de amenazas desconocidos comprometieron el repositorio GitHub del proyecto Injective Labs SDK y lo aprovecharon para publicar un paquete malicioso en el registro npm para robar claves privadas de billeteras de criptomonedas y frases iniciales mnemotécnicas. La versión comprometida,Seguir leyendo

Ravie Lakshmanan09 de julio de 2026Seguridad de la cadena de suministro/DevSecOps GitHub tiene oficialmente anunciado el lanzamiento de npm versión 12 con los scripts de instalación deshabilitados de forma predeterminada, junto con los tokens de acceso granular (GAT) en desuso diseñados para evitar la autenticación de dos factores (2FA). LaSeguir leyendo

Los actores de amenazas con vínculos con Corea del Norte han sido vinculados a un nuevo conjunto de paquetes npm maliciosos que se hacen pasar por herramientas Rollup polyfill para facilitar el acceso remoto y el robo de datos. Según JFrog, los paquetes «rollup-packages-polyfill-core» y «rollup-runtime-polyfill-core» imitan el legítimo «nodo-polyfill-del-complementoSeguir leyendo

Investigadores de ciberseguridad han descubierto dos paquetes npm secuestrados y un grupo de paquetes Go que están diseñados para implementar un ladrón de información basado en Python en hosts comprometidos de Windows, Linux y macOS. «Este ataque evita las rutas de ejecución de npm más comunes a través de scriptsSeguir leyendo

Los investigadores de ciberseguridad han señalado otra evolución del ataque a la cadena de suministro vinculado a la familia de malware Mini Shai-Hulud, Miasma y Hades que ha comprometido un nuevo conjunto de paquetes npm, incluso cuando se ha propagado al ecosistema Go. «La última actividad incluye lanzamientos maliciosos deSeguir leyendo