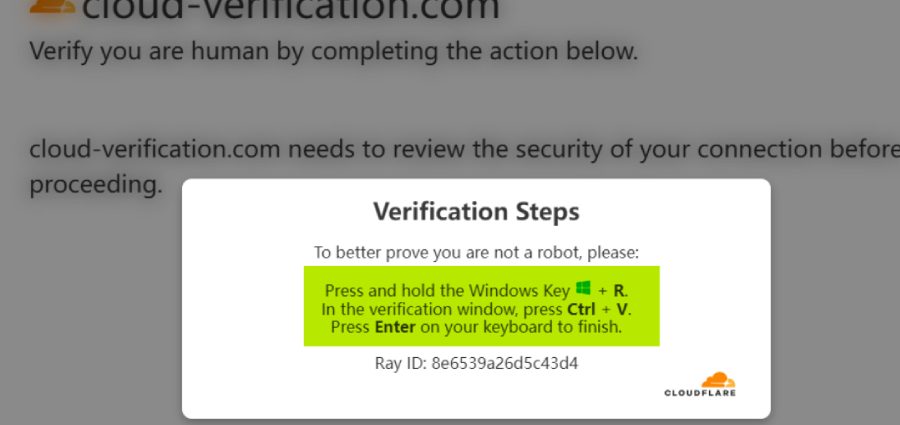
Ravie Lakshmanan25 de mayo de 2026Vulnerabilidad/Seguridad Web Los actores de amenazas están explotando una falla de seguridad crítica recientemente revelada en Ghost CMS para inyectar código JavaScript malicioso con el objetivo de impulsar los ataques ClickFix. Según QiAnXin XLab, la actividad implica la explotación de CVE-2026-26980 (Puntuación CVSS: 9,4), unSeguir leyendo
Ravie Lakshmanan13 de mayo de 2026Cadena de suministro de software/exfiltración de datos Los investigadores de ciberseguridad llaman la atención sobre una nueva campaña denominada GemStuffer que se ha dirigido al repositorio RubyGems con más de 150 gemas que utilizan el registro como canal de filtración de datos en lugar deSeguir leyendo

Las noticias de los piratas informáticos12 de mayo de 2026Detección de amenazas/Seguridad de IA ¿Por qué las alertas SOC más riesgosas quedan sin respuesta? Los equipos de operaciones de seguridad están inundados de alertas. Pero el verdadero problema no siempre es el volumen de alertas; son los puntos ciegos. LasSeguir leyendo

Ravie Lakshmanan04 de mayo de 2026Seguridad de red/Seguridad de terminales Se ha observado una campaña activa de phishing dirigida a múltiples vectores desde al menos abril de 2025, con software legítimo de administración y monitoreo remoto (RMM) como una forma de establecer un acceso remoto persistente a los hosts comprometidos.Seguir leyendo

Ravie Lakshmanan23 de abril de 2026Inteligencia Artificial / Seguridad SaaS Vercel reveló el miércoles que identificó un conjunto adicional de cuentas de clientes que se vieron comprometidas como parte de un incidente de seguridad que permitió el acceso no autorizado a sus sistemas internos. La compañía dijo que hizo elSeguir leyendo

Se ha observado que los actores de amenazas asociados con la operación The Gentlemen ransomware-as-a-service (RaaS) intentan implementar un conocido malware proxy llamado SystemBC. De acuerdo a nueva investigación Publicado por Check Point, el servidor de comando y control (C2 o C&C) vinculado a SystemBC ha llevado al descubrimiento deSeguir leyendo

Ravie Lakshmanan15 de abril de 2026Vulnerabilidad/violación de datos Una serie de vulnerabilidades críticas que afectan a los productos de Adobe, Fortinet, Microsoft y SAP han ocupado un lugar central en los lanzamientos del martes de parches de abril. Encabezando la lista se encuentra una vulnerabilidad de inyección SQL que afectaSeguir leyendo

Se ha observado una campaña activa dirigida a instancias expuestas a Internet que ejecutan ComfyUI, una popular plataforma de difusión estable, para incluirlas en una botnet proxy y de minería de criptomonedas. «Un escáner Python especialmente diseñado barre continuamente los principales rangos de IP de la nube en busca deSeguir leyendo