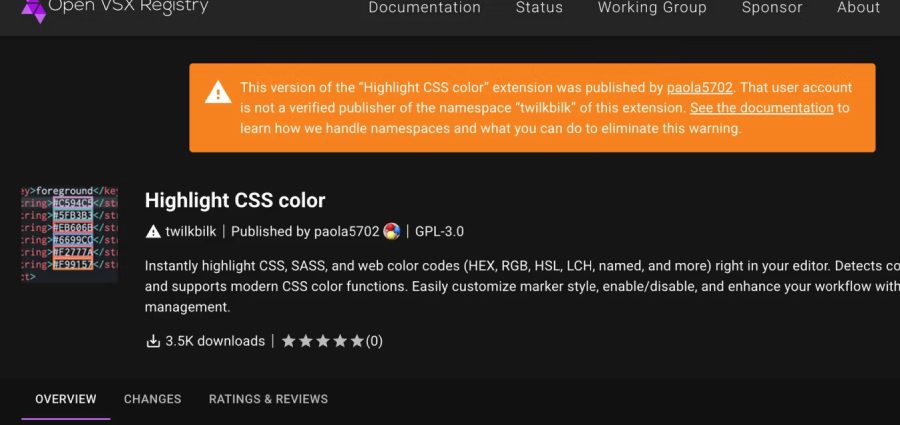
Los investigadores de ciberseguridad han señalado una nueva iteración de la campaña GlassWorm que, según dicen, representa una «escalada significativa» en la forma en que se propaga a través del registro Open VSX. «En lugar de requerir que cada listado malicioso incorpore el cargador directamente, el actor de amenazas ahoraSeguir leyendo
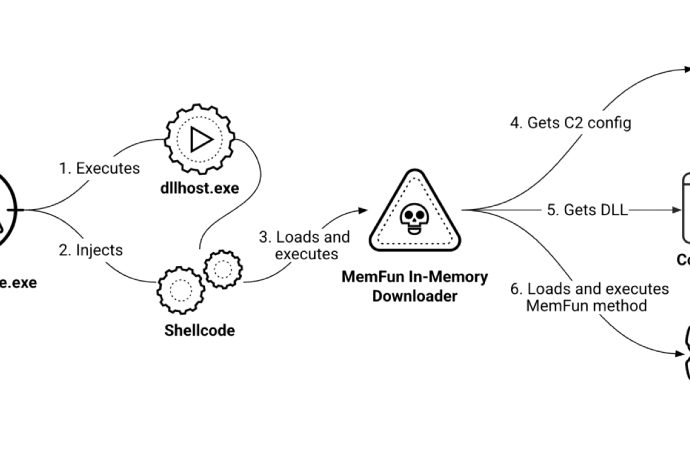
Una supuesta operación de ciberespionaje con sede en China se ha dirigido a organizaciones militares del sudeste asiático como parte de una campaña patrocinada por el Estado que se remonta al menos a 2020. La Unidad 42 de Palo Alto Networks está rastreando la actividad de amenazas bajo el apodoSeguir leyendo

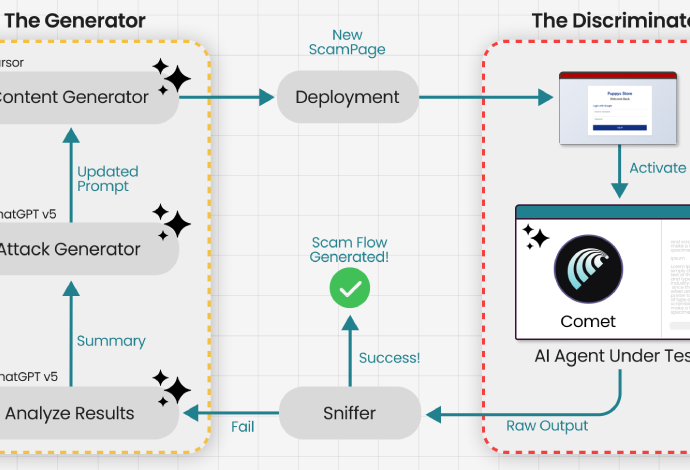
Ravie Lakshmanan11 de marzo de 2026Inteligencia artificial / Seguridad del navegador Los navegadores web agentes que aprovechan las capacidades de inteligencia artificial (IA) para ejecutar acciones de forma autónoma en múltiples sitios web en nombre de un usuario podrían ser entrenados y engañados para que sean víctimas de trampas deSeguir leyendo

Los investigadores de ciberseguridad han descubierto cinco cajas Rust maliciosas que se hacen pasar por utilidades relacionadas con el tiempo para transmitir datos de archivos .env a los actores de la amenaza. Los paquetes de Rust, publicados en crates.io, se enumeran a continuación: crono_ancla dnp3veces calibrador_tiempo calibradores_de_tiempo sincronización de tiempoSeguir leyendo

Ravie Lakshmanan10 de marzo de 2026Seguridad en la nube/Seguridad API Salesforce ha advertido sobre un aumento en la actividad de los actores de amenazas que tiene como objetivo explotar configuraciones erróneas en sitios de Experience Cloud de acceso público mediante el uso de una versión personalizada de una herramienta deSeguir leyendo

Una nueva investigación de Symantec de Broadcom y el equipo Carbon Black Threat Hunter ha descubierto evidencia de un grupo de piratería iraní incrustándose en las redes de varias empresas estadounidenses, incluidos bancos, aeropuertos, organizaciones sin fines de lucro y la rama israelí de una empresa de software. La actividadSeguir leyendo

Ravie Lakshmanan06 de marzo de 2026Ciberespionaje/Inteligencia sobre amenazas Un actor de amenazas persistentes avanzadas (APT) vinculado a China ha estado apuntando a infraestructuras de telecomunicaciones críticas en América del Sur desde 2024, apuntando a sistemas Windows y Linux y dispositivos de borde con tres implantes diferentes. La actividad está siendoSeguir leyendo

Ravie Lakshmanan03 de marzo de 2026Malware/phishing El grupo de actividad de amenazas conocido como descuidadolemming se ha atribuido a una nueva serie de ataques dirigidos a entidades gubernamentales y operadores de infraestructuras críticas en Pakistán y Bangladesh. La actividad, según Arctic Wolf, tuvo lugar entre enero de 2025 y eneroSeguir leyendo

Ravie Lakshmanan02 de marzo de 2026Vulnerabilidad / Inteligencia Artificial Investigadores de ciberseguridad han revelado detalles de una falla de seguridad ahora parcheada en Google Chrome que podría haber permitido a los atacantes escalar privilegios y obtener acceso a archivos locales en el sistema. La vulnerabilidad, rastreada como CVE-2026-0628 (puntuación CVSS:Seguir leyendo

Una «campaña coordinada dirigida a desarrolladores» utiliza repositorios maliciosos disfrazados de evaluaciones técnicas y proyectos Next.js legítimos para engañar a las víctimas para que los ejecuten y establezcan un acceso persistente a las máquinas comprometidas. «La actividad se alinea con un grupo más amplio de amenazas que utilizan señuelos conSeguir leyendo