Swati Khandelwal28 de julio de 2026Linux/Seguridad de terminales Una nueva botnet derivada de Mirai llamada Tengu puede utilizar el dispositivo de vigilancia de hardware de un dispositivo Linux comprometido para activar un reinicio cuando los defensores finalizan su proceso principal. Si eso sucede, los otros mecanismos de persistencia de TenguSeguir leyendo

Swati Khandelwal28 de julio de 2026Vulnerabilidad/Linux STAR Labs ha publicado un exploit del kernel de Linux que convierte a un usuario local normal en root en la compilación CentOS Stream 9 a la que apunta. El defecto, rastreado como CVE-2026-53264 (Puntuación CVSS: 7,8), es una carrera de uso después deSeguir leyendo

RefluXFSun nuevo Fallo del kernel de Linux divulgado el 22 de julio y rastreado como CVE-2026-64600permite a un usuario local sin privilegios sobrescribir archivos propiedad de root en un sistema de archivos XFS y obtener acceso de root persistente. Qualys dijo que las instalaciones predeterminadas de Red Hat Enterprise LinuxSeguir leyendo

Los investigadores de ciberseguridad han descubierto 11 aplicaciones antiguas de Interfaz de firmware extensible unificada (UEFI) firmadas por Microsoft de las que se podría abusar para evitar el arranque seguro en la mayoría de los sistemas que utilizan el estándar de firmware moderno. «Un atacante que explote una de estasSeguir leyendo

Los investigadores de Nebula Security han revelado GhostLock (CVE-2026-43499), una falla del kernel de Linux de hace 15 años que permite a cualquier usuario que haya iniciado sesión tomar el control total de raíz de una máquina que no ha sido parcheada. El código vulnerable se ha incluido de formaSeguir leyendo

Se puede activar un error de uso después de la liberación en el hipervisor KVM de Linux desde una máquina virtual invitada para corromper el estado de la página oculta del kernel host que lo ejecuta. Apodado 'Januscape' y rastreado como CVE-2026-53359la falla se encuentra en el código MMU ocultoSeguir leyendo

Una falla del kernel de Linux recientemente revelada llamada mal epoll (CVE-2026-46242) permite a un usuario normal sin acceso especial tomar el control total de una máquina como root. Afecta a los escritorios, servidores y Android de Linux, y ya no existe una solución. mal epoll se encuentra en elSeguir leyendo

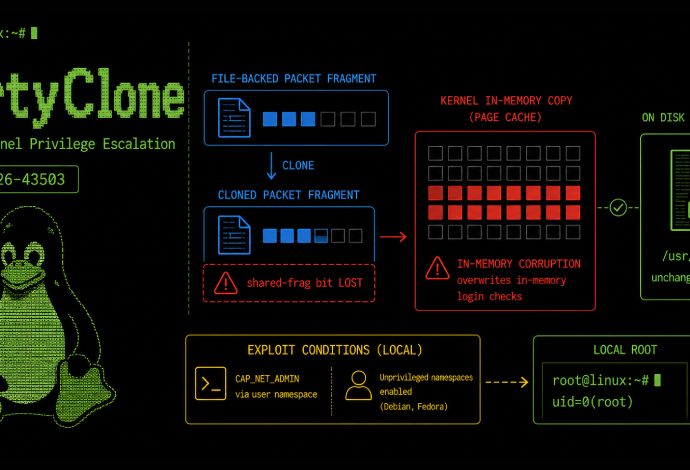
Swati Khandelwal26 de junio de 2026Linux / Vulnerabilidad clon sucio es una nueva escalada de privilegios del kernel de Linux en el Frag sucio familia. JFrog Security Research publicó un tutorial funcional para detectar la falla el 25 de junio, la primera demostración pública de esta variante. Seguimiento como CVE-2026-43503Seguir leyendo