Los actores de amenazas norcoreanos detrás de la campaña Contagious Interview, también rastreada como WaterPlum, han sido atribuidos a una familia de malware rastreada como ArmiñoWaffle que se distribuye a través de proyectos maliciosos de Microsoft Visual Studio Code (VS Code). El uso de VS Code «tasks.json» para distribuir malwareSeguir leyendo
Una falla de seguridad crítica que afecta a Langflow ha ser objeto de explotación activa dentro de las 20 horas posteriores a la divulgación pública, lo que destaca la velocidad a la que los actores de amenazas utilizan como arma las vulnerabilidades recientemente publicadas. El defecto de seguridad, rastreado comoSeguir leyendo

Ravie Lakshmanan20 de marzo de 2026Privacidad de datos/Seguridad móvil Google el jueves anunciado un nuevo «flujo avanzado» para la descarga de Android que requiere un período de espera obligatorio de 24 horas para instalar aplicaciones de desarrolladores no verificados en un intento de equilibrar la apertura con la seguridad. LosSeguir leyendo

Ravie Lakshmanan19 de marzo de 2026Malware/Seguridad Móvil Investigadores de ciberseguridad han revelado una nueva familia de malware para Android llamada Perseo que se está distribuyendo activamente en la naturaleza con el objetivo de realizar adquisición de dispositivos (DTO) y fraude financiero. Perseus se basa en los cimientos de Cerberus ySeguir leyendo

A los equipos de seguridad de hoy no les faltan herramientas ni datos. Están abrumados por ambos. Sin embargo, dentro de los terabytes de alertas, exposiciones y configuraciones erróneas, los equipos de seguridad todavía tienen dificultades para comprender el contexto: P: ¿Qué exposiciones, configuraciones erróneas y vulnerabilidades se encadenan paraSeguir leyendo

Las noticias de los piratas informáticos17 de marzo de 2026Inteligencia artificial / Liderazgo en seguridad La mayoría de los líderes de seguridad están luchando por defender los sistemas de inteligencia artificial con herramientas y habilidades que no son aptas para el desafío, según el Informe comparativo de pruebas adversas ySeguir leyendo

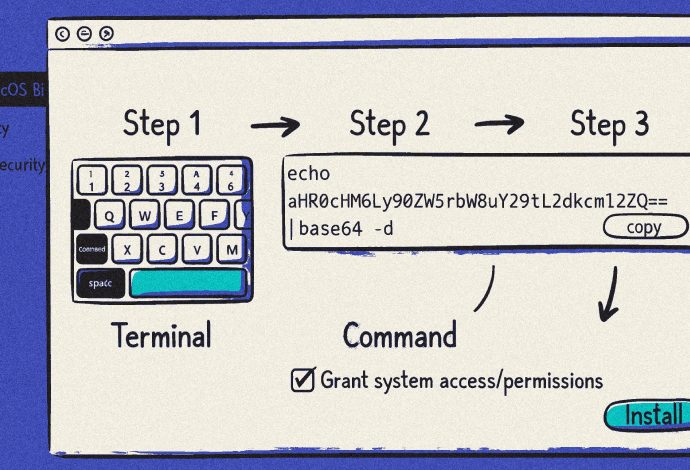
Se ha descubierto que tres campañas diferentes de ClickFix actúan como vector de entrega para la implementación de un ladrón de información de macOS llamado MacSync. «A diferencia de los ataques tradicionales basados ​​en exploits, este método se basa completamente en la interacción del usuario, generalmente en forma de copiaSeguir leyendo

Ravie Lakshmanan14 de marzo de 2026Inteligencia artificial / Seguridad de terminales El Equipo Técnico de Respuesta a Emergencias de la Red Nacional de Computadoras de China (CNCERT) ha emitido una advertencia sobre la seguridad derivada del uso de OpenClaw (antes Clawdbot y Moltbot), un agente autónomo de inteligencia artificial (IA)Seguir leyendo

Una operación policial internacional autorizada por un tribunal ha desmantelado un servicio de proxy criminal llamado CalcetinesAcompañante que esclavizó a miles de enrutadores residenciales en todo el mundo a una botnet para cometer fraude a gran escala. «SocksEscort infectó los enrutadores de Internet domésticos y de pequeñas empresas con malware»,Seguir leyendo