Los actores de amenazas norcoreanos detrás del Campañas estilo ClickFix Se ha descubierto que los dominios de Zoom y Microsoft Teams con errores tipográficos operan un kit de phishing activo para hacerse pasar por las plataformas de videoconferencia en campañas de ingeniería social diseñadas para distribuir malware. «azulnoroff ha operacionalizadoSeguir leyendo

Swati Khandelwal22 de julio de 2026Aplicación de la ley/Cibercrimen Las fuerzas del orden alemanas y estadounidenses han derribado la infraestructura central de Kratosdescrito por investigadores alemanes como uno de los kits de phishing criminal más utilizados en el mundo, y las autoridades indonesias arrestaron al hombre que, según dicen, loSeguir leyendo

Un operador de malware dejó su servidor de entrega completamente abierto y Rapid7 eliminó todo el conjunto de herramientas: 1.048 archivos que abarcaban plantillas de señuelo, pruebas de suplantación de nombres de archivos, experimentos de ejecución, cuentagotas, notas de creación y dos cadenas de campaña. Uno ya estaba activo contraSeguir leyendo

Investigadores de ciberseguridad han descubierto un conjunto de herramientas de acceso remoto de origen ruso que se distribuye a través de archivos maliciosos de acceso directo de Windows (LNK) disfrazados de carpetas de claves privadas. El kit de herramientas CTRL, según Censys, está diseñado a medida utilizando .NET e incluyeSeguir leyendo

Ravie Lakshmanan28 de marzo de 2026Seguridad móvil/Seguridad del correo electrónico Punto de prueba tiene revelado detalles de una campaña de correo electrónico dirigida en la que actores de amenazas con vínculos con Rusia están aprovechando el kit de explotación DarkSword recientemente revelado para apuntar a dispositivos iOS. La actividad seSeguir leyendo

Ravie Lakshmanan26 de marzo de 2026Malware/Seguridad Móvil El exploit del kernel para dos vulnerabilidades de seguridad utilizadas en el kit de exploits Apple iOS recientemente descubierto conocido como La Coruña es una versión actualizada del mismo exploit que se utilizó en la campaña Operación Triangulación en 2023, según nuevos hallazgosSeguir leyendo

Ravie Lakshmanan20 de marzo de 2026Seguridad móvil/malware Apple está instando a los usuarios que todavía ejecutan una versión obsoleta de iOS a actualizar sus iPhones para protegerlos contra ataques basados ​​en web llevados a cabo a través de potentes kits de exploits como Coruna y DarkSword. Estos ataques emplean contenidoSeguir leyendo

Un nuevo kit de exploits para dispositivos Apple iOS diseñado para robar datos confidenciales está siendo utilizado por múltiples actores de amenazas desde al menos noviembre de 2025, según informes de Grupo de inteligencia sobre amenazas de Google (GTIG), iVerificary Estar atento. Según GTIG, múltiples proveedores de vigilancia comercial ySeguir leyendo

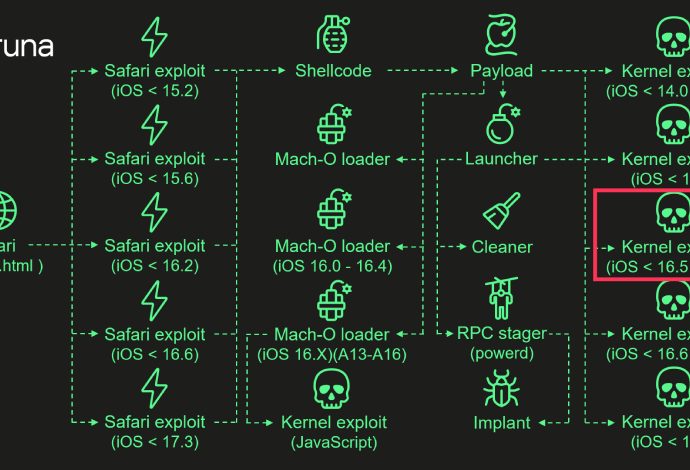
Google dijo que identificó un kit de explotación «nuevo y poderoso» denominado La Coruña (también conocido como CryptoWaters) dirigido a modelos de iPhone de Apple que ejecutan versiones de iOS entre 13.0 y 17.2.1. El kit de exploits incluía cinco cadenas completas de exploits para iOS y un total deSeguir leyendo