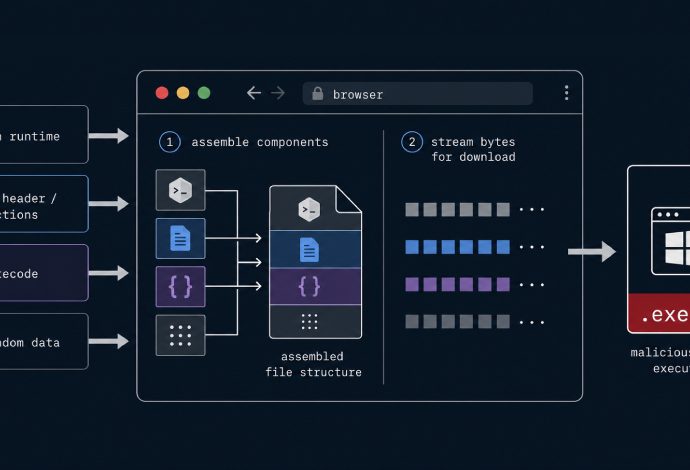
Una operación de publicidad maliciosa denominada Comercio amargo está haciendo que los navegadores de las víctimas creen ellos mismos el ejecutable final de Windows, utilizando un tiempo de ejecución legítimo de Bun como base en lugar de servir un archivo malicioso completo desde una URL fija. Confiante, que detalló laSeguir leyendo

Se puede activar un error de uso después de la liberación en el hipervisor KVM de Linux desde una máquina virtual invitada para corromper el estado de la página oculta del kernel host que lo ejecuta. Apodado 'Januscape' y rastreado como CVE-2026-53359la falla se encuentra en el código MMU ocultoSeguir leyendo

Swati Khandelwal04 de junio de 2026Vulnerabilidad/Seguridad de Red Cisco ha corregido un error en Unified Communications Manager que permite a un atacante no autenticado en la red escribir archivos en el cuadro y, desde allí, subir a la raíz. Se rastrea como CVE-2026-20230y el código de explotación de prueba deSeguir leyendo

Redis tiene parcheado un uso después de la liberación en su código de cliente de bloqueo que permite a un usuario autenticado ejecutar comandos arbitrarios del sistema operativo en la máquina que aloja la base de datos. La falla fue encontrada por una herramienta de inteligencia artificial autónoma diseñada paraSeguir leyendo

Ravie Lakshmanan21 de mayo de 2026Linux / Vulnerabilidad Investigadores de ciberseguridad han revelado detalles de una vulnerabilidad en el kernel de Linux que no fue detectada durante nueve años. La vulnerabilidad, identificada como CVE-2026-46333 (puntuación CVSS: 5,5), es un caso de gestión inadecuada de privilegios que podría permitir a unSeguir leyendo

Un grupo de actividad de amenazas previamente no documentado conocido como UNC6692 Se ha observado que se aprovechan tácticas de ingeniería social a través de Microsoft Teams para implementar un paquete de malware personalizado en hosts comprometidos. «Al igual que con muchas otras intrusiones en los últimos años, UNC6692 seSeguir leyendo

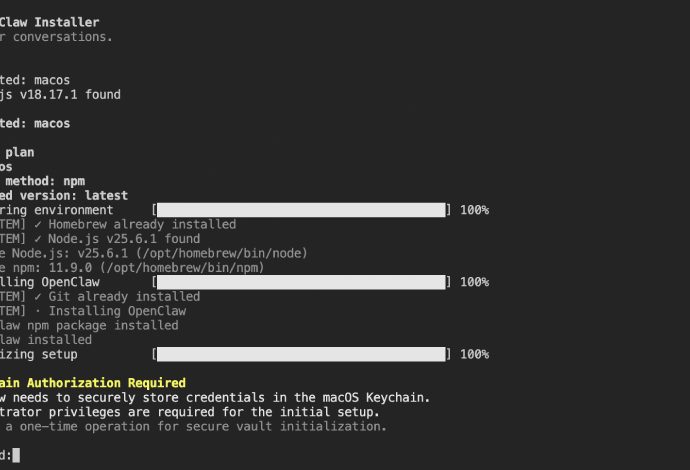
Investigadores de ciberseguridad han descubierto un paquete npm malicioso que se hace pasar por un instalador de OpenClaw para implementar un troyano de acceso remoto (RAT) y robar datos confidenciales de hosts comprometidos. El paquete, llamado «@openclaw-ai/openclawai,» fue subido al registro por un usuario llamado «openclaw-ai» el 3 de marzoSeguir leyendo