Ravie Lakshmanan27 de julio de 2026Cadena de suministro de software / DevSecOps GitHub ha anunciado un nuevo mecanismo de enfriamiento en Dependabot, que permite que la herramienta espere al menos tres días después de la publicación de un lanzamiento antes de abrir una solicitud de extracción. «Sin embargo, la opciónSeguir leyendo

Los investigadores de ciberseguridad han arrojar luz en una campaña a gran escala que se ha convertido repositorios de GitHub comprometidos en una infraestructura de ataque distribuida diseñada para atacar instancias de cPanel y WebHost Manager (WHM). La actividad involucra versiones de desarrollo maliciosas de Packagist que abarcan 10 paquetesSeguir leyendo

A partir del 27 de julio de 2026, GitHub reducirá los pagos públicos de recompensas por errores al menos a la mitad en cada nivel de gravedad. Los hallazgos críticos bajarán de $20,000-$30,000+ a $10,000 fijos, mientras que su nivel VIP permanente solo por invitación pagará $30,000 o más. LosSeguir leyendo

Los investigadores de ciberseguridad han descubierto casi 7.600 repositorios maliciosos de GitHub, de los cuales más de 800 se hacen pasar por habilidades de inteligencia artificial (IA) o servidores Model Context Protocol (MCP) para entregar una familia de malware conocida como SmartLoader como parte de una campaña en curso conSeguir leyendo

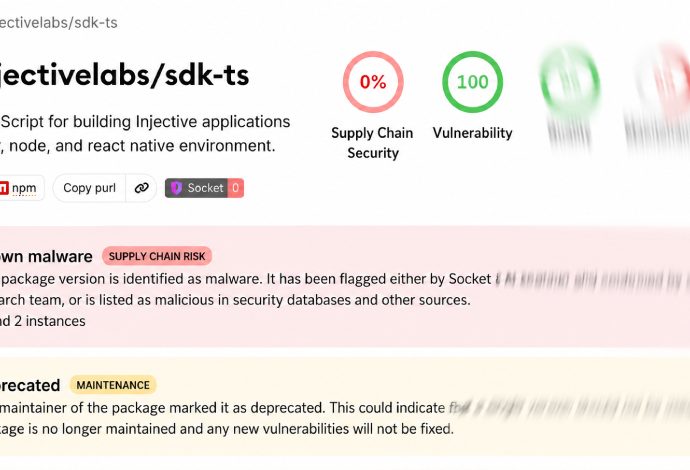
Ravie Lakshmanan10 de julio de 2026Cadena de suministro de software/malware Actores de amenazas desconocidos comprometieron el repositorio GitHub del proyecto Injective Labs SDK y lo aprovecharon para publicar un paquete malicioso en el registro npm para robar claves privadas de billeteras de criptomonedas y frases iniciales mnemotécnicas. La versión comprometida,Seguir leyendo

Ravie Lakshmanan09 de julio de 2026Seguridad del desarrollador/seguridad de la cadena de suministro Datadog Security Labs advierte sobre «varias campañas superpuestas» que enumeran sistemáticamente organizaciones corporativas de GitHub, repositorios y cuentas de usuario a través de la API de GitHub. «Los operadores dependen de herramientas de scraping automatizadas con agentesSeguir leyendo

Un asunto público puede engañar Flujos de trabajo agentes de GitHub en filtrar el contenido de los repositorios privados de una organización, según han demostrado investigadores de Noma Security. El atacante sólo necesita abrir un problema de apariencia normal en un repositorio público, sin credenciales robadas y sin acceso aSeguir leyendo

Los investigadores de ciberseguridad han señalado otra evolución del ataque a la cadena de suministro vinculado a la familia de malware Mini Shai-Hulud, Miasma y Hades que ha comprometido un nuevo conjunto de paquetes npm, incluso cuando se ha propagado al ecosistema Go. «La última actividad incluye lanzamientos maliciosos deSeguir leyendo