
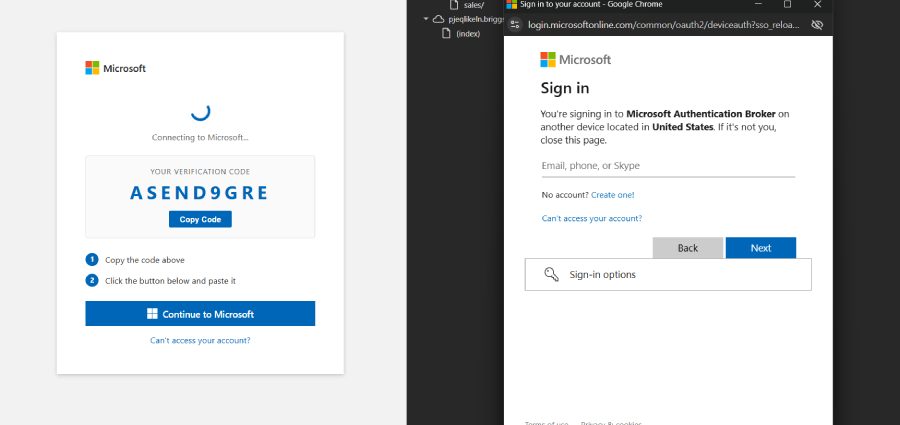
Forg365 PhaaS apunta a Microsoft 365 con código de dispositivo y robo de sesión AitM
2026-07-13
Una nueva operación de phishing como servicio (PhaaS) llamada Forg365 está utilizando una combinación de phishing de código de dispositivo, tácticas de adversario en el medio (AitM), evasión antibot, creación de señuelos asistida por inteligencia artificial (IA) y operaciones de buzón posteriores al compromiso dirigidas a cuentas de Microsoft 365.Seguir leyendo
