Ravie Lakshmanan29 de julio de 2026Vulnerabilidad/Seguridad Empresarial Broadcom tiene liberado actualizaciones de seguridad para abordar múltiples fallas de seguridad que afectan a VMware ESX, vCenter, Workstation y Fusion, tres de las cuales han sido designadas como críticas en cuanto a su gravedad. El primero de los tres defectos calificados comoSeguir leyendo
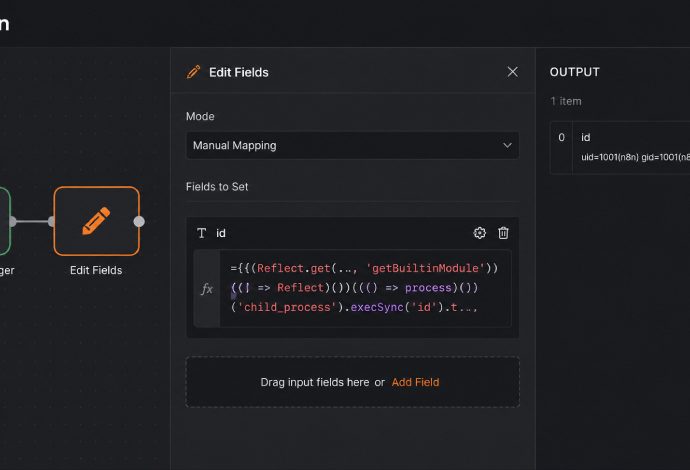
Swati Khandelwal27 de julio de 2026Vulnerabilidad/Seguridad Empresarial n8n ha parcheado un escape de zona de pruebas de expresión de alta gravedad que podría permitir que un editor de flujo de trabajo autenticado ejecute comandos del sistema operativo en el servidor que ejecuta la plataforma de automatización. Security Joes encontró laSeguir leyendo

Investigadores de ciberseguridad han descubierto una vulnerabilidad de escape de sandbox en Anthropic Claude Cowork eso hace posible salir de los límites de una máquina virtual (VM) de Linux dentro de la cual se ejecuta el agente para leer o escribir archivos en cualquier lugar de la Mac. Accomplish AI,Seguir leyendo

Los investigadores de Nebula Security han revelado GhostLock (CVE-2026-43499), una falla del kernel de Linux de hace 15 años que permite a cualquier usuario que haya iniciado sesión tomar el control total de raíz de una máquina que no ha sido parcheada. El código vulnerable se ha incluido de formaSeguir leyendo

Swati Khandelwal01 de julio de 2026Codificación AI/Vulnerabilidad Dos fallas en Cursor, un editor de código de IA, podrían permitir que un único mensaje de apariencia ordinaria salga del entorno de pruebas de seguridad del editor y ejecute cualquier comando en la computadora de un desarrollador. No hay ningún clic delSeguir leyendo

Ravie Lakshmanan07 de mayo de 2026Vulnerabilidad/Seguridad del software Se han revelado una docena de vulnerabilidades de seguridad críticas en la biblioteca vm2 Node.js que podrían ser aprovechadas por delincuentes para salir del entorno limitado y ejecutar código arbitrario en sistemas susceptibles. vm2 es una biblioteca de código abierto que seSeguir leyendo

Ravie Lakshmanan22 de abril de 2026Vulnerabilidad / Seguridad de contenedores Se ha revelado una vulnerabilidad de seguridad crítica en un entorno limitado basado en Python llamado Terrario eso podría resultar en la ejecución de código arbitrario. La vulnerabilidad, rastreada como CVE-2026-5752tiene una calificación de 9,3 en el sistema de puntuaciónSeguir leyendo