Los investigadores de Nebula Security han revelado GhostLock (CVE-2026-43499), una falla del kernel de Linux de hace 15 años que permite a cualquier usuario que haya iniciado sesión tomar el control total de raíz de una máquina que no ha sido parcheada. El código vulnerable se ha incluido de formaSeguir leyendo
Ravie Lakshmanan21 de mayo de 2026Linux / Vulnerabilidad Investigadores de ciberseguridad han revelado detalles de una vulnerabilidad en el kernel de Linux que no fue detectada durante nueve años. La vulnerabilidad, identificada como CVE-2026-46333 (puntuación CVSS: 5,5), es un caso de gestión inadecuada de privilegios que podría permitir a unSeguir leyendo

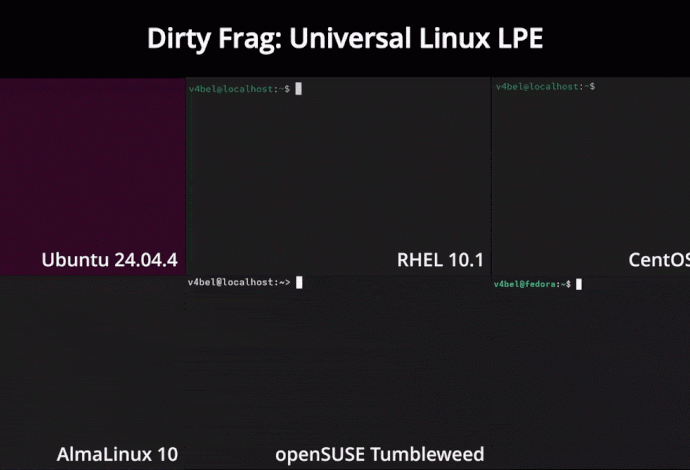
Ravie Lakshmanan08 de mayo de 2026Linux / Vulnerabilidad Han surgido detalles sobre una nueva vulnerabilidad de escalada de privilegios locales (LPE) sin parches que afecta al kernel de Linux. Apodado Fragmento sucioHa sido descrito como sucesor de Copy Fail (CVE-2026-31431, puntuación CVSS: 7,8), una falla de LPE revelada recientemente queSeguir leyendo

Ravie Lakshmanan30 de abril de 2026Linux / Vulnerabilidad Investigadores de ciberseguridad han revelado detalles de una falla de escalada de privilegios locales (LPE) de Linux que podría permitir que un usuario local sin privilegios obtenga root. La vulnerabilidad de alta gravedad rastreada como CVE-2026-31431 (Puntuación CVSS: 7,8) ha recibido elSeguir leyendo