Los actores de amenazas norcoreanos detrás del Campañas estilo ClickFix Se ha descubierto que los dominios de Zoom y Microsoft Teams con errores tipográficos operan un kit de phishing activo para hacerse pasar por las plataformas de videoconferencia en campañas de ingeniería social diseñadas para distribuir malware. «azulnoroff ha operacionalizadoSeguir leyendo

Los nuevos hallazgos descubiertos por Infoblox muestran que más de 236.000 sitios web utilizan plantillas de estafas de inversión creadas utilizando un marco chino legítimo de desarrollo de aplicaciones multiplataforma de código abierto llamado DCloud. Uni-App. Las plantillas impulsan intercambios de criptomonedas falsos, operaciones de matanza de cerdos en variosSeguir leyendo

Ravie Lakshmanan25 de mayo de 2026Seguridad de endpoints/Inteligencia contra amenazas Investigadores de ciberseguridad han arrojado luz sobre un malware multiplataforma llamado remotoPE que ha sido utilizado por el Grupo Lazarus, vinculado a Corea del Norte, en ataques dirigidos a organizaciones financieras y de criptomonedas. RemotePE, según Fox-IT, filial del grupoSeguir leyendo

Una operación internacional coordinada en la que participaron autoridades estadounidenses y chinas arrestó al menos a 276 sospechosos y cerró nueve centros de estafa utilizados para esquemas de fraude de inversiones en criptomonedas dirigidos a estadounidenses, lo que resultó en pérdidas de millones de dólares. La represión fue dirigida porSeguir leyendo

Investigadores de ciberseguridad han descubierto un conjunto de aplicaciones maliciosas en la App Store de Apple que se hacen pasar por carteras de criptomonedas populares en un intento de robar frases de recuperación y claves privadas desde al menos el otoño de 2025. «Una vez lanzadas, estas aplicaciones redirigen aSeguir leyendo

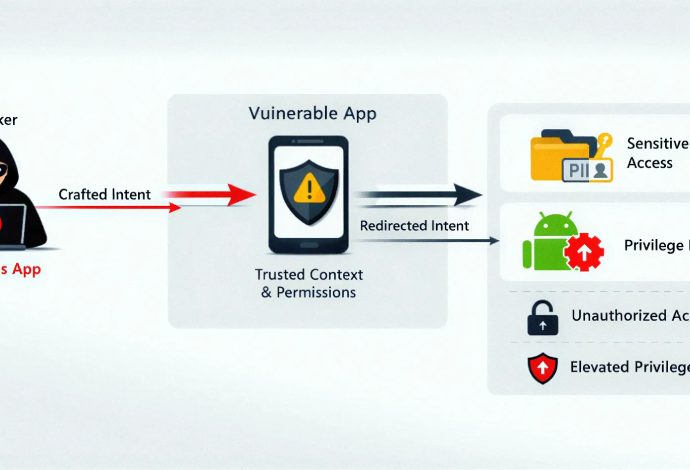
Ravie Lakshmanan09 de abril de 2026Vulnerabilidad / Seguridad Móvil Han surgido detalles sobre una vulnerabilidad de seguridad ahora parcheada en un kit de desarrollo de software (SDK) de Android de terceros ampliamente utilizado llamado SDK de Engage Lab eso podría haber puesto en riesgo a millones de usuarios de billeterasSeguir leyendo

Investigadores de ciberseguridad han descubierto un nuevo conjunto de paquetes npm maliciosos diseñados para robar billeteras de criptomonedas y datos confidenciales. ReversingLabs está rastreando la actividad como Fantasma campaña. La lista de paquetes identificados, todos publicados por un usuario llamado mikilanjillo, se encuentra a continuación: reaccionar-rendimiento-suite reaccionar-estado-optimizador-núcleo reaccionar-rápido-utilsa ai-fast-auto-trader pkgnewfefame1Seguir leyendo

Los investigadores de ciberseguridad han descubierto media docena de nuevas familias de malware para Android que cuentan con capacidades para robar datos de dispositivos comprometidos y realizar fraudes financieros. El malware para Android abarca desde troyanos bancarios tradicionales como PixRevolución, TaxiSpy RATA, BeatBanker, miraxy RATA del olvido a herramientas completasSeguir leyendo

Ravie Lakshmanan27 de febrero de 2026Delitos financieros / Ingeniería social El Departamento de Justicia de EE. UU. (DoJ) anunció esta semana la incautación de Tether por valor de 61 millones de dólares que supuestamente estaban asociados con esquemas falsos de criptomonedas conocidos como matanza de cerdos. Los fondos confiscados seSeguir leyendo