Ravie Lakshmanan17 de marzo de 2026Vulnerabilidad/Seguridad de Red La Agencia de Seguridad de Infraestructura y Ciberseguridad de EE. UU. (CISA) el lunes agregado una falla de seguridad de gravedad media que afecta a Wing FTP a sus vulnerabilidades explotadas conocidas (KEV) catálogo, citando evidencia de explotación activa. La vulnerabilidad, CVE-2025-47813Seguir leyendo
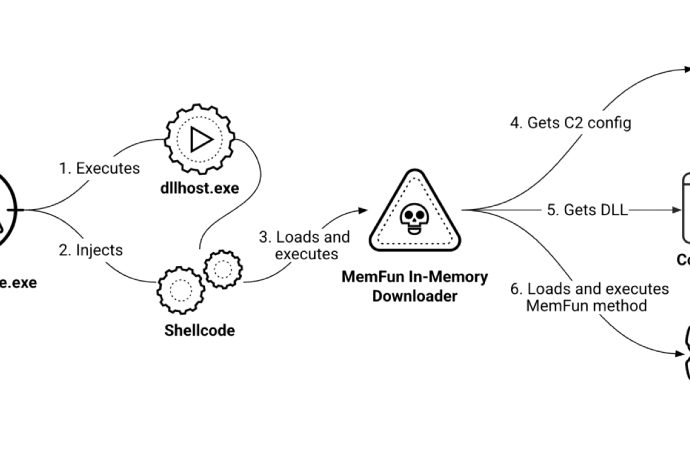
Una supuesta operación de ciberespionaje con sede en China se ha dirigido a organizaciones militares del sudeste asiático como parte de una campaña patrocinada por el Estado que se remonta al menos a 2020. La Unidad 42 de Palo Alto Networks está rastreando la actividad de amenazas bajo el apodoSeguir leyendo

Ravie Lakshmanan12 de marzo de 2026Malware/Cibercrimen Investigadores de ciberseguridad han revelado detalles de un nuevo malware bancario dirigido a usuarios brasileños que está escrito en Rust, lo que marca una desviación significativa de otras familias de malware conocidas basadas en Delphi asociadas con el ecosistema de cibercrimen latinoamericano. El malware,Seguir leyendo

Una nueva investigación de Symantec de Broadcom y el equipo Carbon Black Threat Hunter ha descubierto evidencia de un grupo de piratería iraní incrustándose en las redes de varias empresas estadounidenses, incluidos bancos, aeropuertos, organizaciones sin fines de lucro y la rama israelí de una empresa de software. La actividadSeguir leyendo

Ravie Lakshmanan05 de marzo de 2026Inteligencia de amenazas/malware Un presunto actor de amenazas del nexo con Irán ha sido atribuido a una campaña dirigida a funcionarios gubernamentales en Irak haciéndose pasar por el Ministerio de Asuntos Exteriores del país para entregar un conjunto de malware nunca antes visto. Zscaler ThreatLabz,Seguir leyendo

magnate 2FAuno de los destacados kits de herramientas de phishing como servicio (PhaaS) que permitía a los ciberdelincuentes realizar ataques de recolección de credenciales de adversario en el medio (AitM) a escala, fue desmantelado por una coalición de agencias de aplicación de la ley y empresas de seguridad. El kitSeguir leyendo

Una nueva investigación ha descubierto que se podría abusar de las claves API de Google Cloud, generalmente designadas como identificadores de proyecto con fines de facturación, para autenticarse en puntos finales sensibles de Gemini y acceder a datos privados. Los hallazgos provienen de Truffle Security, que descubrió casi 3.000 clavesSeguir leyendo

Ravie Lakshmanan27 de febrero de 2026Estafa en línea / Publicidad digital meta el jueves dicho está tomando acciones legales para abordar las estafas en sus plataformas mediante la presentación de demandas contra lo que llama anunciantes engañosos con sede en Brasil, China y Vietnam. Como parte del esfuerzo, se suspendieronSeguir leyendo

Ravie Lakshmanan26 de febrero de 2026Inteligencia de amenazas/malware Un grupo de actividades de amenazas no documentado previamente se ha atribuido a una campaña maliciosa en curso dirigida a los sectores de educación y atención médica en los EE. UU. desde al menos diciembre de 2025. Cisco Talos está rastreando laSeguir leyendo