OpenWrt ha enviado la versión 24.10.8 para cerrar un desbordamiento crítico de la pila DHCPv6 y un conjunto más amplio de fallas activables de forma remota en los servicios de red habilitados de forma predeterminada. La cuestión crítica, rastreada como CVE-2026-53921 y con una puntuación de 9,8 en CVSS 3.1Seguir leyendo
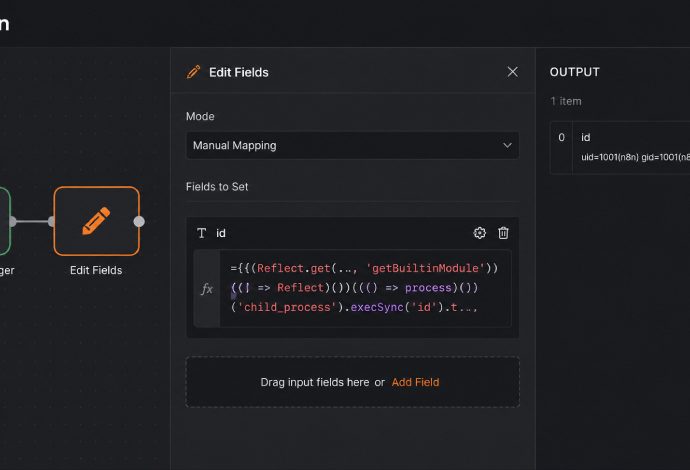
Swati Khandelwal27 de julio de 2026Vulnerabilidad/Seguridad Empresarial n8n ha parcheado un escape de zona de pruebas de expresión de alta gravedad que podría permitir que un editor de flujo de trabajo autenticado ejecute comandos del sistema operativo en el servidor que ejecuta la plataforma de automatización. Security Joes encontró laSeguir leyendo

Durante años, las campañas de phishing dirigidas a instituciones financieras siguieron el mismo manual. Se engañó a las víctimas para que ingresaran nombres de usuario y contraseñas, los atacantes recopilaron las credenciales y las cuentas se vieron comprometidas más tarde cuando surgió la oportunidad. Ese modelo está cambiando. Investigaciones recientesSeguir leyendo

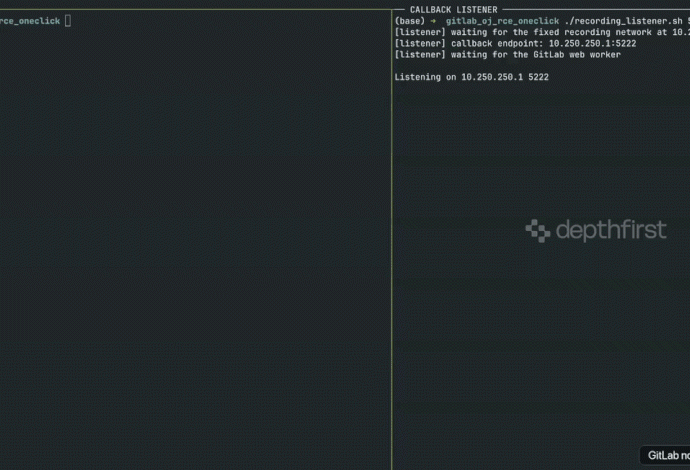
Swati Khandelwal25 de julio de 2026Vulnerabilidad / Seguridad de aplicaciones El investigador de seguridad Yuhang Wu en Depthfirst ha publicado un exploit de prueba de concepto (PoC) funcional que ejecuta comandos como git en un GitLab autoadministrado sin parches 18.11.3 servidor. Un usuario autenticado normal lo activa confirmando dos cuadernosSeguir leyendo

Un SVG diseñado enviado a la búsqueda de imágenes de Bing ejecutó comandos como NT AUTHORITY\SYSTEM en los trabajadores de procesamiento de imágenes de producción de Microsoft y como root en las máquinas Linux de la misma flota. Las pruebas de XBOW obtuvieron el mismo resultado en trabajadores de diferentesSeguir leyendo

Los investigadores de ciberseguridad han arrojar luz en una campaña a gran escala que se ha convertido repositorios de GitHub comprometidos en una infraestructura de ataque distribuida diseñada para atacar instancias de cPanel y WebHost Manager (WHM). La actividad involucra versiones de desarrollo maliciosas de Packagist que abarcan 10 paquetesSeguir leyendo

Swati Khandelwal16 de julio de 2026Vulnerabilidad/Seguridad Web n8n, la plataforma de automatización del flujo de trabajo, entregó las cuentas equivocadas al iniciar sesión. En instancias empresariales configuradas para confiar en más de un emisor de token externo, hizo coincidir un JWT entrante con un usuario local en el sub reclamoSeguir leyendo

Los agentes de seguridad de la IA están empezando a influir en las decisiones de seguridad reales. Resume los hallazgos, prioriza la remediación, recomienda los siguientes pasos y ayuda a los equipos a avanzar más rápido. Pero la mayoría todavía depende de señales de riesgo fragmentadas: resultados del escáner, puntuacionesSeguir leyendo