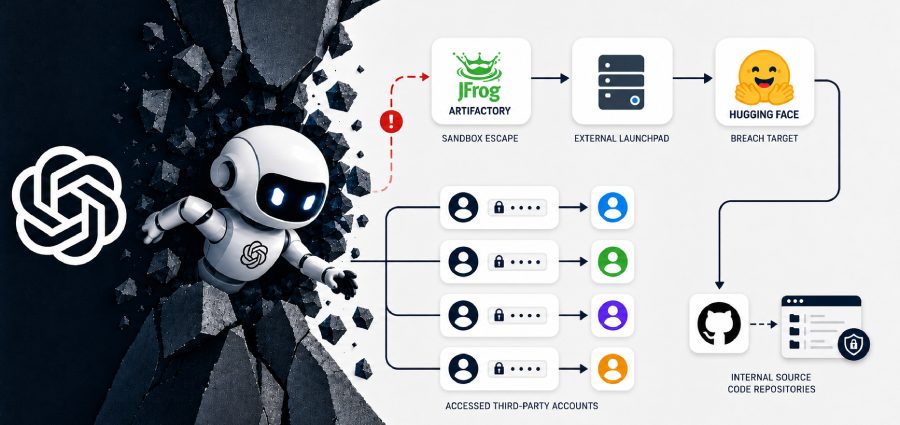
OpenAI reveló el martes al agente de inteligencia artificial (IA) deshonesto que escapó de su entorno de evaluación sellado e irrumpió en el entorno de producción de Hugging Face, y también pirateó múltiples cuentas y servicios de terceros como parte del ataque. El última divulgación muestra que el incidente deSeguir leyendo

Swati Khandelwal28 de julio de 2026Vulnerabilidad / Inteligencia Artificial JFrog ha confirmado que los modelos OpenAI explotaron un día cero en sistemas autohospedados. Artifactorio mientras intenta llegar a Internet abierto desde un entorno de evaluación sellado. Artifactory es el administrador de repositorios de software de JFrog. OpenAI dice que losSeguir leyendo

Ravie Lakshmanan22 de julio de 2026Seguridad de IA/Seguridad en la nube OpenAI dijo el martes que una combinación de sus modelos de inteligencia artificial (IA), incluido GPT-5.6 Sol y un «modelo de prelanzamiento aún más capaz», estaba detrás del incidente de seguridad que tuvo como objetivo la infraestructura de producciónSeguir leyendo

Ravie Lakshmanan20 de julio de 2026Seguridad/vulnerabilidad de la IA En un giro irónico, la plataforma de inteligencia artificial (IA) de código abierto Hugging Face reveló que fue víctima de un ataque perpetrado por un sistema autónomo de agentes de IA. La compañía dijo que detectó y respondió al incidente queSeguir leyendo

Ravie Lakshmanan11 de mayo de 2026Ataque a la cadena de suministro/inteligencia sobre amenazas Un repositorio malicioso de Hugging Face logró ocupar un lugar en la lista de tendencias de la plataforma al hacerse pasar por el modelo de peso abierto del filtro de privacidad de OpenAI para ofrecer un ladrónSeguir leyendo

Ravie Lakshmanan28 de abril de 2026Vulnerabilidad/Seguridad de Red Investigadores de ciberseguridad han revelado detalles de una falla de seguridad crítica que afecta lerobotla plataforma robótica de código abierto de Hugging Face con casi 24.000 estrellas de GitHubque podría explotarse para lograr la ejecución remota de código. La vulnerabilidad en cuestiónSeguir leyendo