UAC-0145 utiliza CAPTCHA de ClickFix para infectar dispositivos ucranianos con malware
2026-07-19
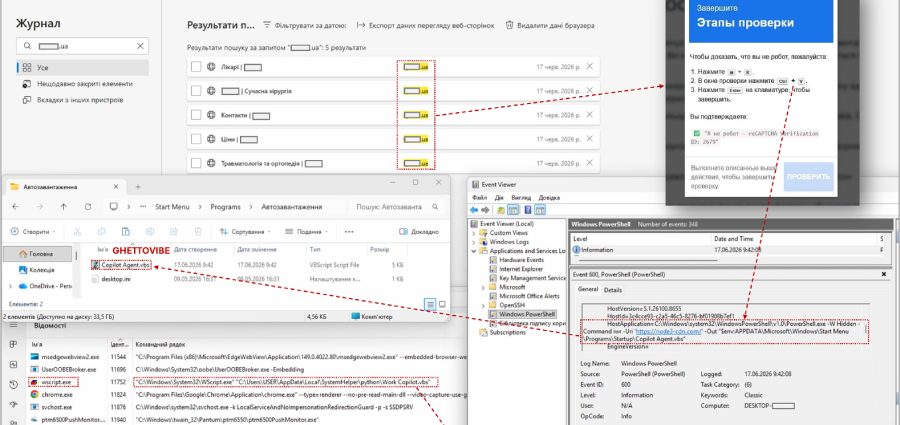
Ravie Lakshmanan19 de julio de 2026Malware/guerra cibernética Se ha observado que actores de amenazas patrocinados por el estado ruso aprovechan la infame estrategia ClickFix para engañar a objetivos ucranianos para que infecten sus propias máquinas con malware de robo de datos. Según el Equipo de Respuesta a Emergencias Informáticas deSeguir leyendo