Las noticias de los piratas informáticos29 de abril de 2026Inteligencia artificial / Validación de exposición En febrero de 2026, los investigadores descubrieron un cambio que cambió completamente las reglas del juego: los actores de amenazas ahora utilizan configuraciones de IA personalizadas para automatizar ataques directamente en la cadena de destrucción.Seguir leyendo
Ravie Lakshmanan21 de abril de 2026Amenaza interna/Cibercrimen Una tercera persona que trabajaba como negociador de ransomware se declaró culpable de realizar ataques de ransomware contra empresas estadounidenses en 2023. Ángel Martínde 41 años, de Land O'Lakes, Florida, se asoció con los operadores del ransomware BlackCat a partir de abril deSeguir leyendo

Ravie Lakshmanan16 de abril de 2026Seguridad de aplicaciones/Inteligencia contra amenazas Se ha observado una «novedosa» campaña de ingeniería social que abusa de Obsidian, una aplicación multiplataforma para tomar notas, como vector de acceso inicial para distribuir un troyano de acceso remoto de Windows previamente indocumentado llamado PHANTOMPULSE en ataques dirigidosSeguir leyendo

Ravie Lakshmanan13 de abril de 2026Inteligencia de amenazas/malware Los bancos e instituciones financieras de países latinoamericanos como Brasil y México han seguido siendo el objetivo de una familia de malware llamada JanelaRAT. JanelaRAT, una versión modificada de BX RAT, es conocida por robar datos financieros y de criptomonedas asociados conSeguir leyendo

Ravie Lakshmanan06 de abril de 2026Inteligencia de amenazas/malware Se ha observado que actores de amenazas probablemente asociados con la República Popular Democrática de Corea (RPDC) utilizan GitHub como infraestructura de comando y control (C2) en ataques de múltiples etapas dirigidos a organizaciones en Corea del Sur. La cadena de ataque,Seguir leyendo

Ravie Lakshmanan06 de abril de 2026Cibercrimen / Delitos financieros La Oficina Federal de Policía Criminal de Alemania (también conocida como BKA o Bundeskriminalamt) ha desenmascarado la identidad real de los principales actores de amenazas asociados con el ahora desaparecido REvil (también conocido como Sodinokibi) operación de ransomware como servicio (RaaS).Seguir leyendo

Ravie Lakshmanan31 de marzo de 2026Día cero / Vulnerabilidad Una falla de seguridad de alta gravedad en el software de videoconferencia del cliente TrueConf ha sido explotada como un día cero como parte de una campaña dirigida a entidades gubernamentales en el sudeste asiático denominada Verdadero Caos. La vulnerabilidad enSeguir leyendo

Las noticias de los piratas informáticos26 de marzo de 2026Pruebas de seguridad/Automatización de seguridad La mayoría de los equipos cuentan con herramientas de seguridad. Las alertas se activan, los paneles se ven limpios, la información sobre amenazas fluye. A primera vista, todo parece estar bajo control. Pero una pregunta sueleSeguir leyendo

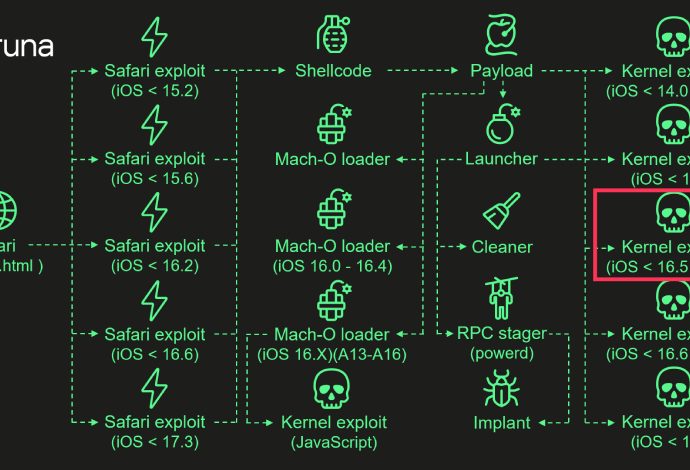
Ravie Lakshmanan26 de marzo de 2026Malware/Seguridad Móvil El exploit del kernel para dos vulnerabilidades de seguridad utilizadas en el kit de exploits Apple iOS recientemente descubierto conocido como La Coruña es una versión actualizada del mismo exploit que se utilizó en la campaña Operación Triangulación en 2023, según nuevos hallazgosSeguir leyendo