Swati Khandelwal29 de julio de 2026Vulnerabilidad/Seguridad del software Ruby on Rails ha publicado correcciones para una vulnerabilidad crítica de Active Storage que podría permitir a atacantes no autenticados leer archivos arbitrarios de servidores de aplicaciones mediante cargas de imágenes manipuladas. Seguimiento como CVE-2026-66066 (Puntuación CVSS: 9,5), la falla puede exponerSeguir leyendo

Investigadores de ciberseguridad han descubierto una vulnerabilidad de escape de sandbox en Anthropic Claude Cowork eso hace posible salir de los límites de una máquina virtual (VM) de Linux dentro de la cual se ejecuta el agente para leer o escribir archivos en cualquier lugar de la Mac. Accomplish AI,Seguir leyendo

Ravie Lakshmanan22 de julio de 2026Vulnerabilidad/Seguridad Web Una falla de seguridad de alta gravedad que afecta la plataforma de desarrollo de código abierto Molino ha sido objeto de explotación activa en la naturaleza, según VulnCheck. La vulnerabilidad en cuestión es CVE-2026-29059 (Puntuación CVSS: 7,5), un caso de recorrido de rutaSeguir leyendo

Los investigadores de Sysdig han vinculado un segundo ataque en el mismo servidor Langflow con JADEPUFFER, el operador impulsado por agentes de inteligencia artificial que documentó por primera vez a principios de este mes. Ahora se ha visto al mismo operador desplegando APLICARun nuevo ransomware Go compilado diseñado para cifrarSeguir leyendo

Un implante de espionaje recién descubierto ha estado utilizando un sistema secuestrado microsoft 365 calendario como canal de comando, plantar instrucciones para operadores y sacar de contrabando archivos robados como archivos adjuntos en eventos del calendario fechados en el año 2050. Grupo-IBque nombró el malware Gráfico huecodice que el enfoqueSeguir leyendo

Swati Khandelwal20 de julio de 2026Vulnerabilidad/Seguridad de endpoints Abrir un archivo XZ diseñado en 7-Zip podría permitir que un atacante ejecute código en la máquina. el defecto, CVE-2026-14266es un desbordamiento de búfer basado en montón en la forma en que el archivador procesa datos fragmentados XZ y la Iniciativa deSeguir leyendo

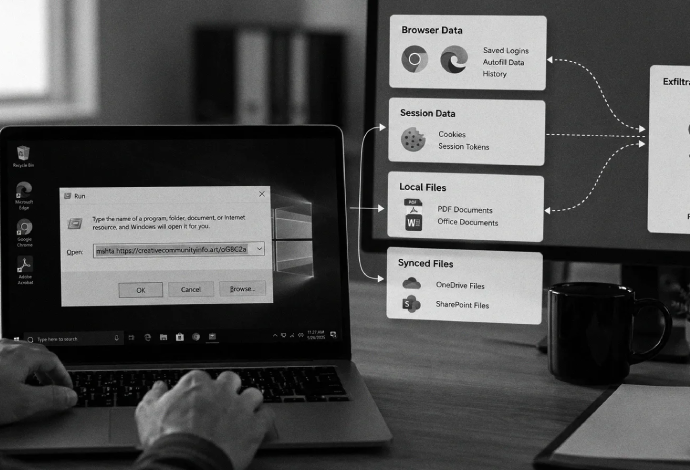
ACR Stealer, un ladrón de información en circulación desde 2024, está saliendo de las redes empresariales con contraseñas de navegador guardadas, tokens de sesión en vivo, archivos PDF, documentos de Microsoft 365 y archivos de carpetas sincronizadas de OneDrive y SharePoint. Entra porque alguien pegó un comando en un cuadroSeguir leyendo

La CLI de codificación Grok Build de xAI estaba cargando repositorios Git completos, con el historial de confirmación completo y todo, en un depósito de Google Cloud Storage ejecutado por xAI, no solo los archivos que necesitaba una tarea de codificación. Un investigador que publica como cerebroversión de prueba 0.2.93capturóSeguir leyendo

La empresa de seguridad runZero ha revelado siete vulnerabilidades en Gordosuna pequeña biblioteca de sistema de archivos que permite que un dispositivo lea y escriba los formatos FAT y exFAT utilizados en unidades USB y tarjetas SD. Los defectos son importantes porque los FatF están en casi todas partes. SeSeguir leyendo

Ravie Lakshmanan01 de julio de 2026Vulnerabilidad/Seguridad Empresarial Citrix el martes liberado actualizaciones de seguridad para abordar múltiples fallas en NetScaler ADC (anteriormente Citrix ADC) y NetScaler Gateway (anteriormente Citrix Gateway) que podrían ser explotadas por un atacante para facilitar lecturas arbitrarias de archivos o desencadenar una condición de denegación deSeguir leyendo