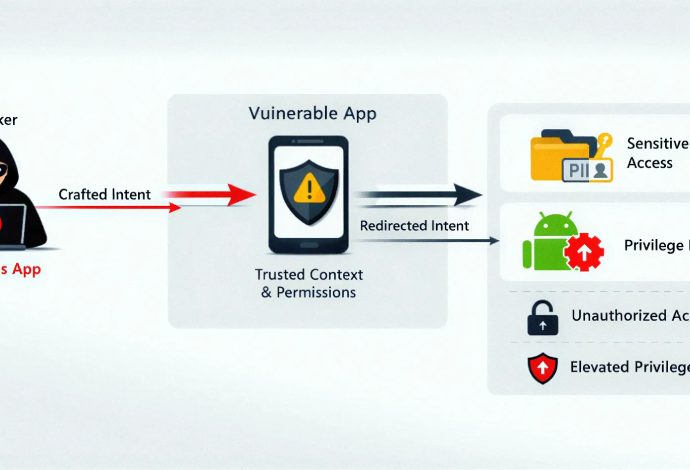
Ravie Lakshmanan12 de mayo de 2026Malware/Seguridad Móvil Los investigadores de ciberseguridad han señalado una nueva versión del trucomo Troyano bancario de Android que utiliza The Open Network (TON) para comando y control (C2). Se ha observado que la nueva variante, observada por ThreatFabric entre enero y febrero de 2026, seSeguir leyendo

Ravie Lakshmanan12 de mayo de 2026Cifrado/Seguridad móvil Apple lanzó oficialmente el lunes iOS 26.5 con soporte para cifrado de extremo a extremo (E2EE) para Rich Communication Services (RCS) en versión beta como parte de un «esfuerzo intersectorial» para reemplazar los SMS tradicionales con una alternativa más segura. Con ese fin,Seguir leyendo

Ravie Lakshmanan06 de mayo de 2026Android / Seguridad de datos Google ha anunciado una ampliación Transparencia binaria para Android como una forma de salvaguardar el ecosistema de ataques a la cadena de suministro. «Este nuevo libro público garantiza que las aplicaciones de Google en su dispositivo sean exactamente lo queSeguir leyendo

Ravie Lakshmanan05 de mayo de 2026Ciberespionaje / Vigilancia El grupo de hackers patrocinado por el Estado y alineado con Corea del Norte, conocido como ScarCruft ha comprometido una plataforma de videojuegos en un ataque de espionaje a la cadena de suministro, troyanizando sus componentes con una puerta trasera llamada ReclamoprobablementeSeguir leyendo

Ravie LakshmananMay 04, 2026Cybersecurity / Hacking This week, the shadows moved faster than the patches. While most teams were still triaging last month’s alerts, attackers had already turned control panels into kill switches, kernels into open doors, and open-source pipelines into silent delivery systems. The game has shifted from breachSeguir leyendo

Google esta semana anunciado un nuevo conjunto de actualizaciones de la política de Play para fortalecer la privacidad del usuario y proteger a las empresas contra el fraude, incluso cuando reveló que bloqueó o eliminó más de 8,3 mil millones de anuncios en todo el mundo y suspendió 24,9 millonesSeguir leyendo

Un incipiente troyano de acceso remoto para Android llamado mirax Se ha observado que se dirige activamente a países de habla hispana, con campañas que llegan a más de 220.000 cuentas en Facebook, Instagram, Messenger y Threads a través de anuncios en Meta. «Mirax integra capacidades avanzadas de troyano deSeguir leyendo

Ravie Lakshmanan09 de abril de 2026Vulnerabilidad / Seguridad Móvil Han surgido detalles sobre una vulnerabilidad de seguridad ahora parcheada en un kit de desarrollo de software (SDK) de Android de terceros ampliamente utilizado llamado SDK de Engage Lab eso podría haber puesto en riesgo a millones de usuarios de billeterasSeguir leyendo

Investigadores de ciberseguridad descubrieron una nueva versión del malware SparkCat en Apple App Store y Google Play Store, más de un año después de que se descubriera el troyano dirigido a ambos sistemas operativos móviles. Se ha descubierto que el malware se oculta dentro de aplicaciones aparentemente benignas, como mensajeríaSeguir leyendo