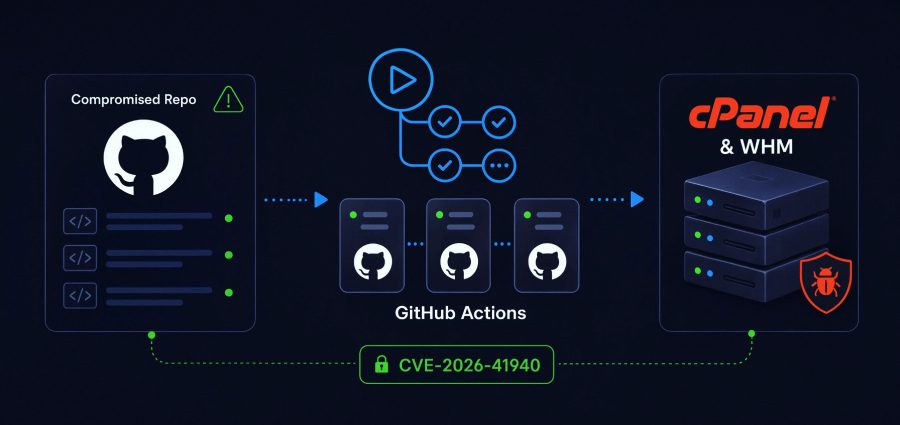
Los investigadores de ciberseguridad han arrojar luz en una campaña a gran escala que se ha convertido repositorios de GitHub comprometidos en una infraestructura de ataque distribuida diseñada para atacar instancias de cPanel y WebHost Manager (WHM). La actividad involucra versiones de desarrollo maliciosas de Packagist que abarcan 10 paquetesSeguir leyendo

Los investigadores de ciberseguridad han señalado otra evolución del ataque a la cadena de suministro vinculado a la familia de malware Mini Shai-Hulud, Miasma y Hades que ha comprometido un nuevo conjunto de paquetes npm, incluso cuando se ha propagado al ecosistema Go. «La última actividad incluye lanzamientos maliciosos deSeguir leyendo

Trivy, un popular escáner de vulnerabilidades de código abierto mantenido por Aqua Security, se vio comprometido por segunda vez en el lapso de un mes para entregar malware que robaba secretos confidenciales de CI/CD. El último incidente afectó a GitHub Actions «aquasecurity/trivy-acción» y «aquasecurity/configuración-trivy«, que se utilizan para escanear imágenesSeguir leyendo