Se ha observado una campaña de phishing de código de dispositivo Microsoft 365 que aprovecha señuelos con temas de colaboración para tomar el control de las cuentas de las víctimas entre la última semana de junio de 2026 y principios de julio, según recomendaciones de ZeroBEC. «La campaña no dependíaSeguir leyendo
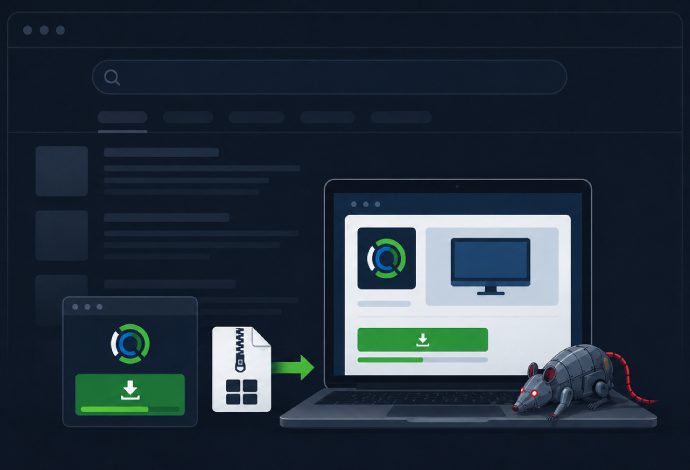
Ravie Lakshmanan01 de julio de 2026Malware/envenenamiento SEO Actores de amenazas desconocidos están aprovechando la herramienta de acceso remoto ScreenConnect como una forma de implementar y ejecutar asíncrono. Kaspersky dijo que la actividad es parte de una campaña «masiva, multidominio y multilingüe» que distribuye archivos de instalación maliciosos alojados en sitiosSeguir leyendo

Ravie Lakshmanan18 de junio de 2026Troyano de acceso remoto/ransomware Se ha observado que los actores de amenazas asociados con el ransomware DragonForce utilizan un troyano de acceso remoto (RAT) personalizado basado en Go llamado Puerta trasera.Girar para ocultar el tráfico de comando y control (C2) dentro de la infraestructura deSeguir leyendo

Los actores de amenazas norcoreanos detrás de la campaña Contagious Interview, también rastreada como WaterPlum, han sido atribuidos a una familia de malware rastreada como ArmiñoWaffle que se distribuye a través de proyectos maliciosos de Microsoft Visual Studio Code (VS Code). El uso de VS Code «tasks.json» para distribuir malwareSeguir leyendo