Una nueva investigación de Symantec de Broadcom y el equipo Carbon Black Threat Hunter ha descubierto evidencia de un grupo de piratería iraní incrustándose en las redes de varias empresas estadounidenses, incluidos bancos, aeropuertos, organizaciones sin fines de lucro y la rama israelí de una empresa de software. La actividadSeguir leyendo

Las noticias de los piratas informáticos06 de marzo de 2026Inteligencia artificial / Seguridad empresarial Escalar los servicios de ciberseguridad como MSP o MSSP requiere experiencia técnica y un modelo de negocio que ofrece valor medible a escala. La ciberseguridad basada en riesgos es la base de ese modelo. Cuando seSeguir leyendo

Ravie Lakshmanan06 de marzo de 2026Ciberespionaje/Inteligencia sobre amenazas Un actor de amenazas persistentes avanzadas (APT) vinculado a China ha estado apuntando a infraestructuras de telecomunicaciones críticas en América del Sur desde 2024, apuntando a sistemas Windows y Linux y dispositivos de borde con tres implantes diferentes. La actividad está siendoSeguir leyendo

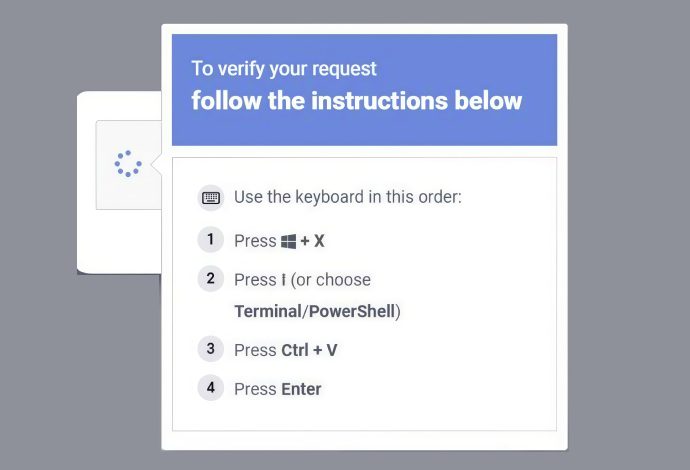
Ravie Lakshmanan06 de marzo de 2026Seguridad de terminales/Seguridad del navegador Microsoft reveló el jueves detalles de una nueva campaña generalizada de ingeniería social ClickFix que ha aprovechado la Aplicación de terminal de Windows como una forma de activar una cadena de ataque sofisticada y desplegar el malware Lumma Stealer. LaSeguir leyendo

Ravie Lakshmanan05 de marzo de 2026Vulnerabilidad/Seguridad Empresarial Cisco ha revelado que dos vulnerabilidades más que afectan a Catalyst SD-WAN Manager (anteriormente SD-WAN vManage) han sido explotadas activamente en la naturaleza. El vulnerabilidades en cuestión se enumeran a continuación – CVE-2026-20122 (Puntuación CVSS: 7,1): una vulnerabilidad de sobrescritura de archivos arbitrariaSeguir leyendo

Ravie LakshmananMar 05, 2026Cybersecurity / Hacking News Some weeks in cybersecurity feel routine. This one doesn’t. Several new developments surfaced over the past few days, showing how quickly the threat landscape keeps shifting. Researchers uncovered fresh activity, security teams shared new findings, and a few unexpected moves from major techSeguir leyendo

Ravie Lakshmanan05 de marzo de 2026Ciberespionaje/Inteligencia sobre amenazas Investigadores de ciberseguridad han revelado detalles de una nueva campaña cibernética rusa dirigida a entidades ucranianas con dos familias de malware previamente indocumentadas llamadas pata mala y MiauMiau. «La cadena de ataque se inicia con un correo electrónico de phishing que contieneSeguir leyendo

Ravie Lakshmanan05 de marzo de 2026Inteligencia de amenazas/malware Un presunto actor de amenazas del nexo con Irán ha sido atribuido a una campaña dirigida a funcionarios gubernamentales en Irak haciéndose pasar por el Ministerio de Asuntos Exteriores del país para entregar un conjunto de malware nunca antes visto. Zscaler ThreatLabz,Seguir leyendo