Ravie Lakshmanan27 de abril de 2026 Checkmarx ha revelado que su investigación en curso relacionada con el incidente de seguridad de la cadena de suministro ha revelado que un grupo cibercriminal publicó datos relacionados con la empresa en la web oscura. «Basándonos en la evidencia actual, creemos que estos datosSeguir leyendo
Ravie Lakshmanan27 de abril de 2026Cadena de suministro de malware/software Los investigadores de ciberseguridad han detectado docenas de extensiones de Microsoft Visual Studio Code (VS Code) en el repositorio Open VSX que están vinculadas a una campaña persistente de robo de información denominada gusano de cristal. El grupo de 73Seguir leyendo

Un grupo hacktivista proucraniano llamado núcleo fantasma se ha atribuido a ataques dirigidos activamente a servidores que ejecutan el software de videoconferencia TrueConf en Rusia desde septiembre de 2025. Esto es según un informe publicado por Positive Technologies, que encontró que los actores de amenazas estaban aprovechando una cadena deSeguir leyendo

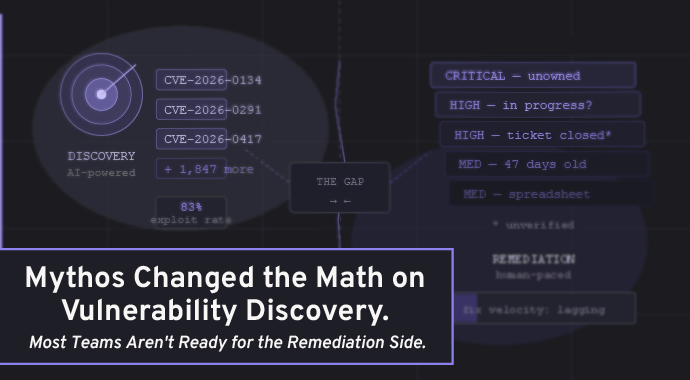
Claude Mythos Preview de Anthropic ha dominado las discusiones sobre seguridad desde su anuncio el 7 de abril. Los primeros informes describen un poderoso sistema de inteligencia artificial centrado en la ciberseguridad capaz de identificar vulnerabilidades a escala y plantear serias dudas sobre la rapidez con la que las organizacionesSeguir leyendo

Investigadores de ciberseguridad han revelado detalles de una campaña de fraude en telecomunicaciones que utiliza trucos de verificación CAPTCHA falsos para engañar a usuarios desprevenidos y enviarles mensajes de texto internacionales que generan cargos en sus facturas de telefonía móvil, generando ingresos ilícitos para los actores de amenazas que alquilanSeguir leyendo

Investigadores de ciberseguridad han descubierto un nuevo malware basado en Lua creado años antes que el notorio gusano Stuxnet que tenía como objetivo sabotear el programa nuclear de Irán destruyendo centrifugadoras de enriquecimiento de uranio. Según un nuevo informe publicado por SentinelOne, el marco de cibersabotaje no documentado anteriormente seSeguir leyendo

Ravie Lakshmanan25 de abril de 2026Seguridad de red/Seguridad de infraestructura La Agencia de Seguridad de Infraestructura y Ciberseguridad de EE. UU. (CISA) el viernes agregado cuatro vulnerabilidades que afectan a los enrutadores de la serie SimpleHelp, Samsung MagicINFO 9 Server y D-Link DIR-823X hasta sus vulnerabilidades explotadas conocidas (KEV) catálogo,Seguir leyendo

La Agencia de Seguridad de Infraestructura y Ciberseguridad de EE. UU. (CISA) ha revelado que el dispositivo Cisco Firepower de una agencia civil federal anónima que ejecuta el software Adaptive Security Appliance (ASA) se vio comprometido en septiembre de 2025 con un malware llamado INICIO DEL FUEGO. FIRESTARTER, según CISASeguir leyendo

Ravie Lakshmanan24 de abril de 2026Espionaje / Seguridad Nacional, La Oficina del Inspector General (OIG) de la Administración Nacional de Aeronáutica y del Espacio (NASA) de Estados Unidos ha revelado cómo un ciudadano chino se hizo pasar por un investigador estadounidense como parte de una campaña de phishing para obtenerSeguir leyendo

Investigadores de ciberseguridad han descubierto un conjunto de aplicaciones maliciosas en la App Store de Apple que se hacen pasar por carteras de criptomonedas populares en un intento de robar frases de recuperación y claves privadas desde al menos el otoño de 2025. «Una vez lanzadas, estas aplicaciones redirigen aSeguir leyendo