Ravie Lakshmanan29 de junio de 2026Inteligencia de amenazas/malware El grupo de espionaje alineado con China panda mustang está llevando a cabo dos campañas contra el gobierno indio y objetivos hidroeléctricos, implementando nuevo malware y convirtiendo un servicio de nube legítimo en su canal de comando. Unidad de investigación de amenazasSeguir leyendo
Ravie Lakshmanan29 de junio de 2026Privacidad / Redes Sociales WhatsApp el lunes oficialmente anunciado el inicio de reservas globales de nombres de usuario con el objetivo de proteger la privacidad de más de tres mil millones de usuarios en la plataforma de mensajería. La función opcional está diseñada para ayudarSeguir leyendo

Ravie Lakshmanan29 de junio de 2026Seguridad en la nube/malware Un grupo ruso de amenazas persistentes avanzadas (APT) ha seguido evolucionando y ampliando su arsenal de malware como parte de su ataque cibernético en curso contra Ucrania a lo largo de 2025. La empresa eslovaca de ciberseguridad ESET dijo que observóSeguir leyendo

Los nuevos hallazgos descubiertos por Infoblox muestran que más de 236.000 sitios web utilizan plantillas de estafas de inversión creadas utilizando un marco chino legítimo de desarrollo de aplicaciones multiplataforma de código abierto llamado DCloud. Uni-App. Las plantillas impulsan intercambios de criptomonedas falsos, operaciones de matanza de cerdos en variosSeguir leyendo

Microsoft cerró una operación de extensión maliciosa de larga duración en la tienda de complementos de Edge que ocultaba sus cargas útiles dentro de archivos de imágenes y fuentes comunes y luego se despertaba días después de la instalación para robar credenciales y ejecutar fraude publicitario. La empresa lo llamaSeguir leyendo

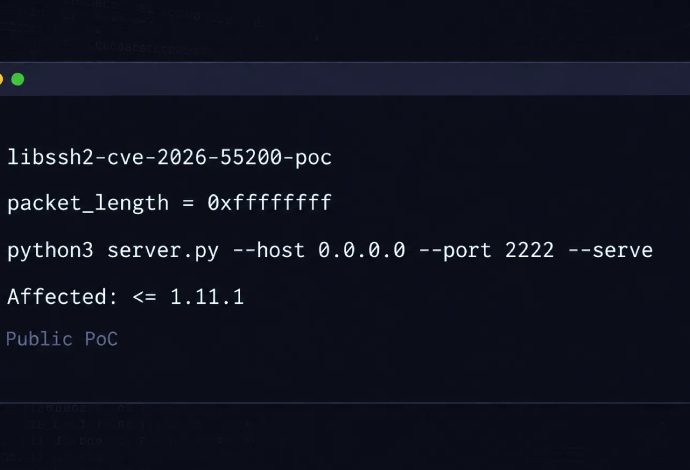
Swati Khandelwal29 de junio de 2026Vulnerabilidad / Código abierto Ya está disponible una prueba de concepto pública CVE-2026-55200un defecto crítico en libssh2 que permite que un servidor SSH malicioso o comprometido provoque daños en la memoria de un cliente que se conecta, con posible ejecución de código. Sin credenciales, sinSeguir leyendo

Investigadores de ciberseguridad han descubierto dos paquetes npm secuestrados y un grupo de paquetes Go que están diseñados para implementar un ladrón de información basado en Python en hosts comprometidos de Windows, Linux y macOS. «Este ataque evita las rutas de ejecución de npm más comunes a través de scriptsSeguir leyendo

Ravie Lakshmanan27 de junio de 2026Seguridad de mensajería/Ciberespionaje El Servicio de Seguridad de Ucrania (SSU) dijo que, junto con la Oficina Federal de Investigaciones (FBI) de EE. UU., descubrió una campaña de larga duración orquestada por los servicios de inteligencia rusos para irrumpir en las cuentas de mensajes de funcionariosSeguir leyendo