Los usuarios de habla china son el objetivo de una campaña activa que utiliza dominios con errores tipográficos que se hacen pasar por marcas de software confiables para entregar un troyano de acceso remoto previamente indocumentado llamado AtlasCross RAT. «La operación cubre clientes VPN, mensajería cifrada, herramientas de videoconferencia, rastreadoresSeguir leyendo
El popular cliente HTTP conocido como axios ha sufrido un ataque a la cadena de suministro después de que dos versiones recientemente publicadas del paquete npm introdujeran una dependencia maliciosa. Se ha descubierto que las versiones 1.14.1 y 0.30.4 de Axios inyectan «cripto-js simple» versión 4.2.1 como una dependencia falsa.Seguir leyendo

Una vulnerabilidad previamente desconocida en OpenAI ChatGPT permitió que se filtraran datos confidenciales de conversaciones sin el conocimiento o consentimiento del usuario, según nuevos hallazgos de Check Point. «Un solo aviso malicioso podría convertir una conversación ordinaria en un canal de exfiltración encubierto, filtrando mensajes de usuarios, archivos cargados ySeguir leyendo

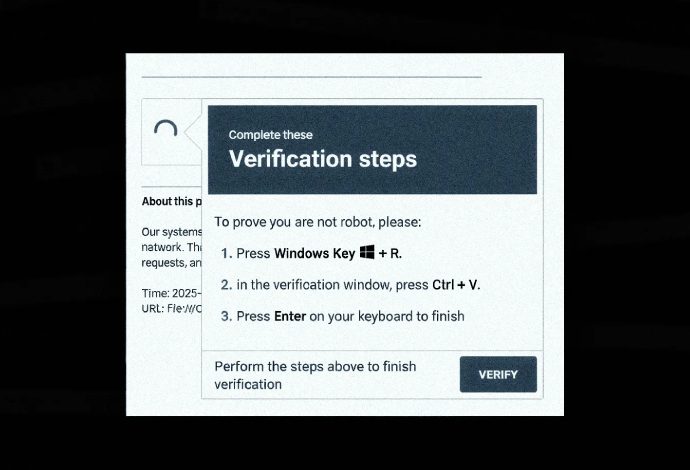
Ravie Lakshmanan30 de marzo de 2026Inteligencia contra amenazas/seguridad del navegador Una nueva campaña ha aprovechado la táctica de ingeniería social de ClickFix como una forma de distribuir un cargador de malware previamente no documentado conocido como Carga profunda. «Es probable que utilice ofuscación asistida por IA e inyección de procesosSeguir leyendo

Ravie LakshmananMar 30, 2026Cybersecurity / Hacking Some weeks are loud. This one was quieter but not in a good way. Long-running operations are finally hitting courtrooms, old attack methods are showing up in new places, and research that stopped being theoretical right around the time defenders stopped paying attention. There’sSeguir leyendo

Investigadores de ciberseguridad han descubierto un conjunto de herramientas de acceso remoto de origen ruso que se distribuye a través de archivos maliciosos de acceso directo de Windows (LNK) disfrazados de carpetas de claves privadas. El kit de herramientas CTRL, según Censys, está diseñado a medida utilizando .NET e incluyeSeguir leyendo

Ravie Lakshmanan30 de marzo de 2026Inteligencia de amenazas/intrusión de red Tres grupos de actividades de amenazas alineados con China han apuntado a una organización gubernamental en el sudeste asiático como parte de lo que se ha descrito como una «operación compleja y con buenos recursos». Las campañas han llevado aSeguir leyendo

Los actores de amenazas con vínculos con Irán irrumpieron con éxito en la cuenta de correo electrónico personal de Kash Patel, director de la Oficina Federal de Investigaciones (FBI) de Estados Unidos, y filtraron un alijo de fotografías y otros documentos a Internet. Handala Hack Team, que llevó a caboSeguir leyendo